Réduisez vos risques en continu.
Tous les jours.
XXXXXXXXXXXXXXX
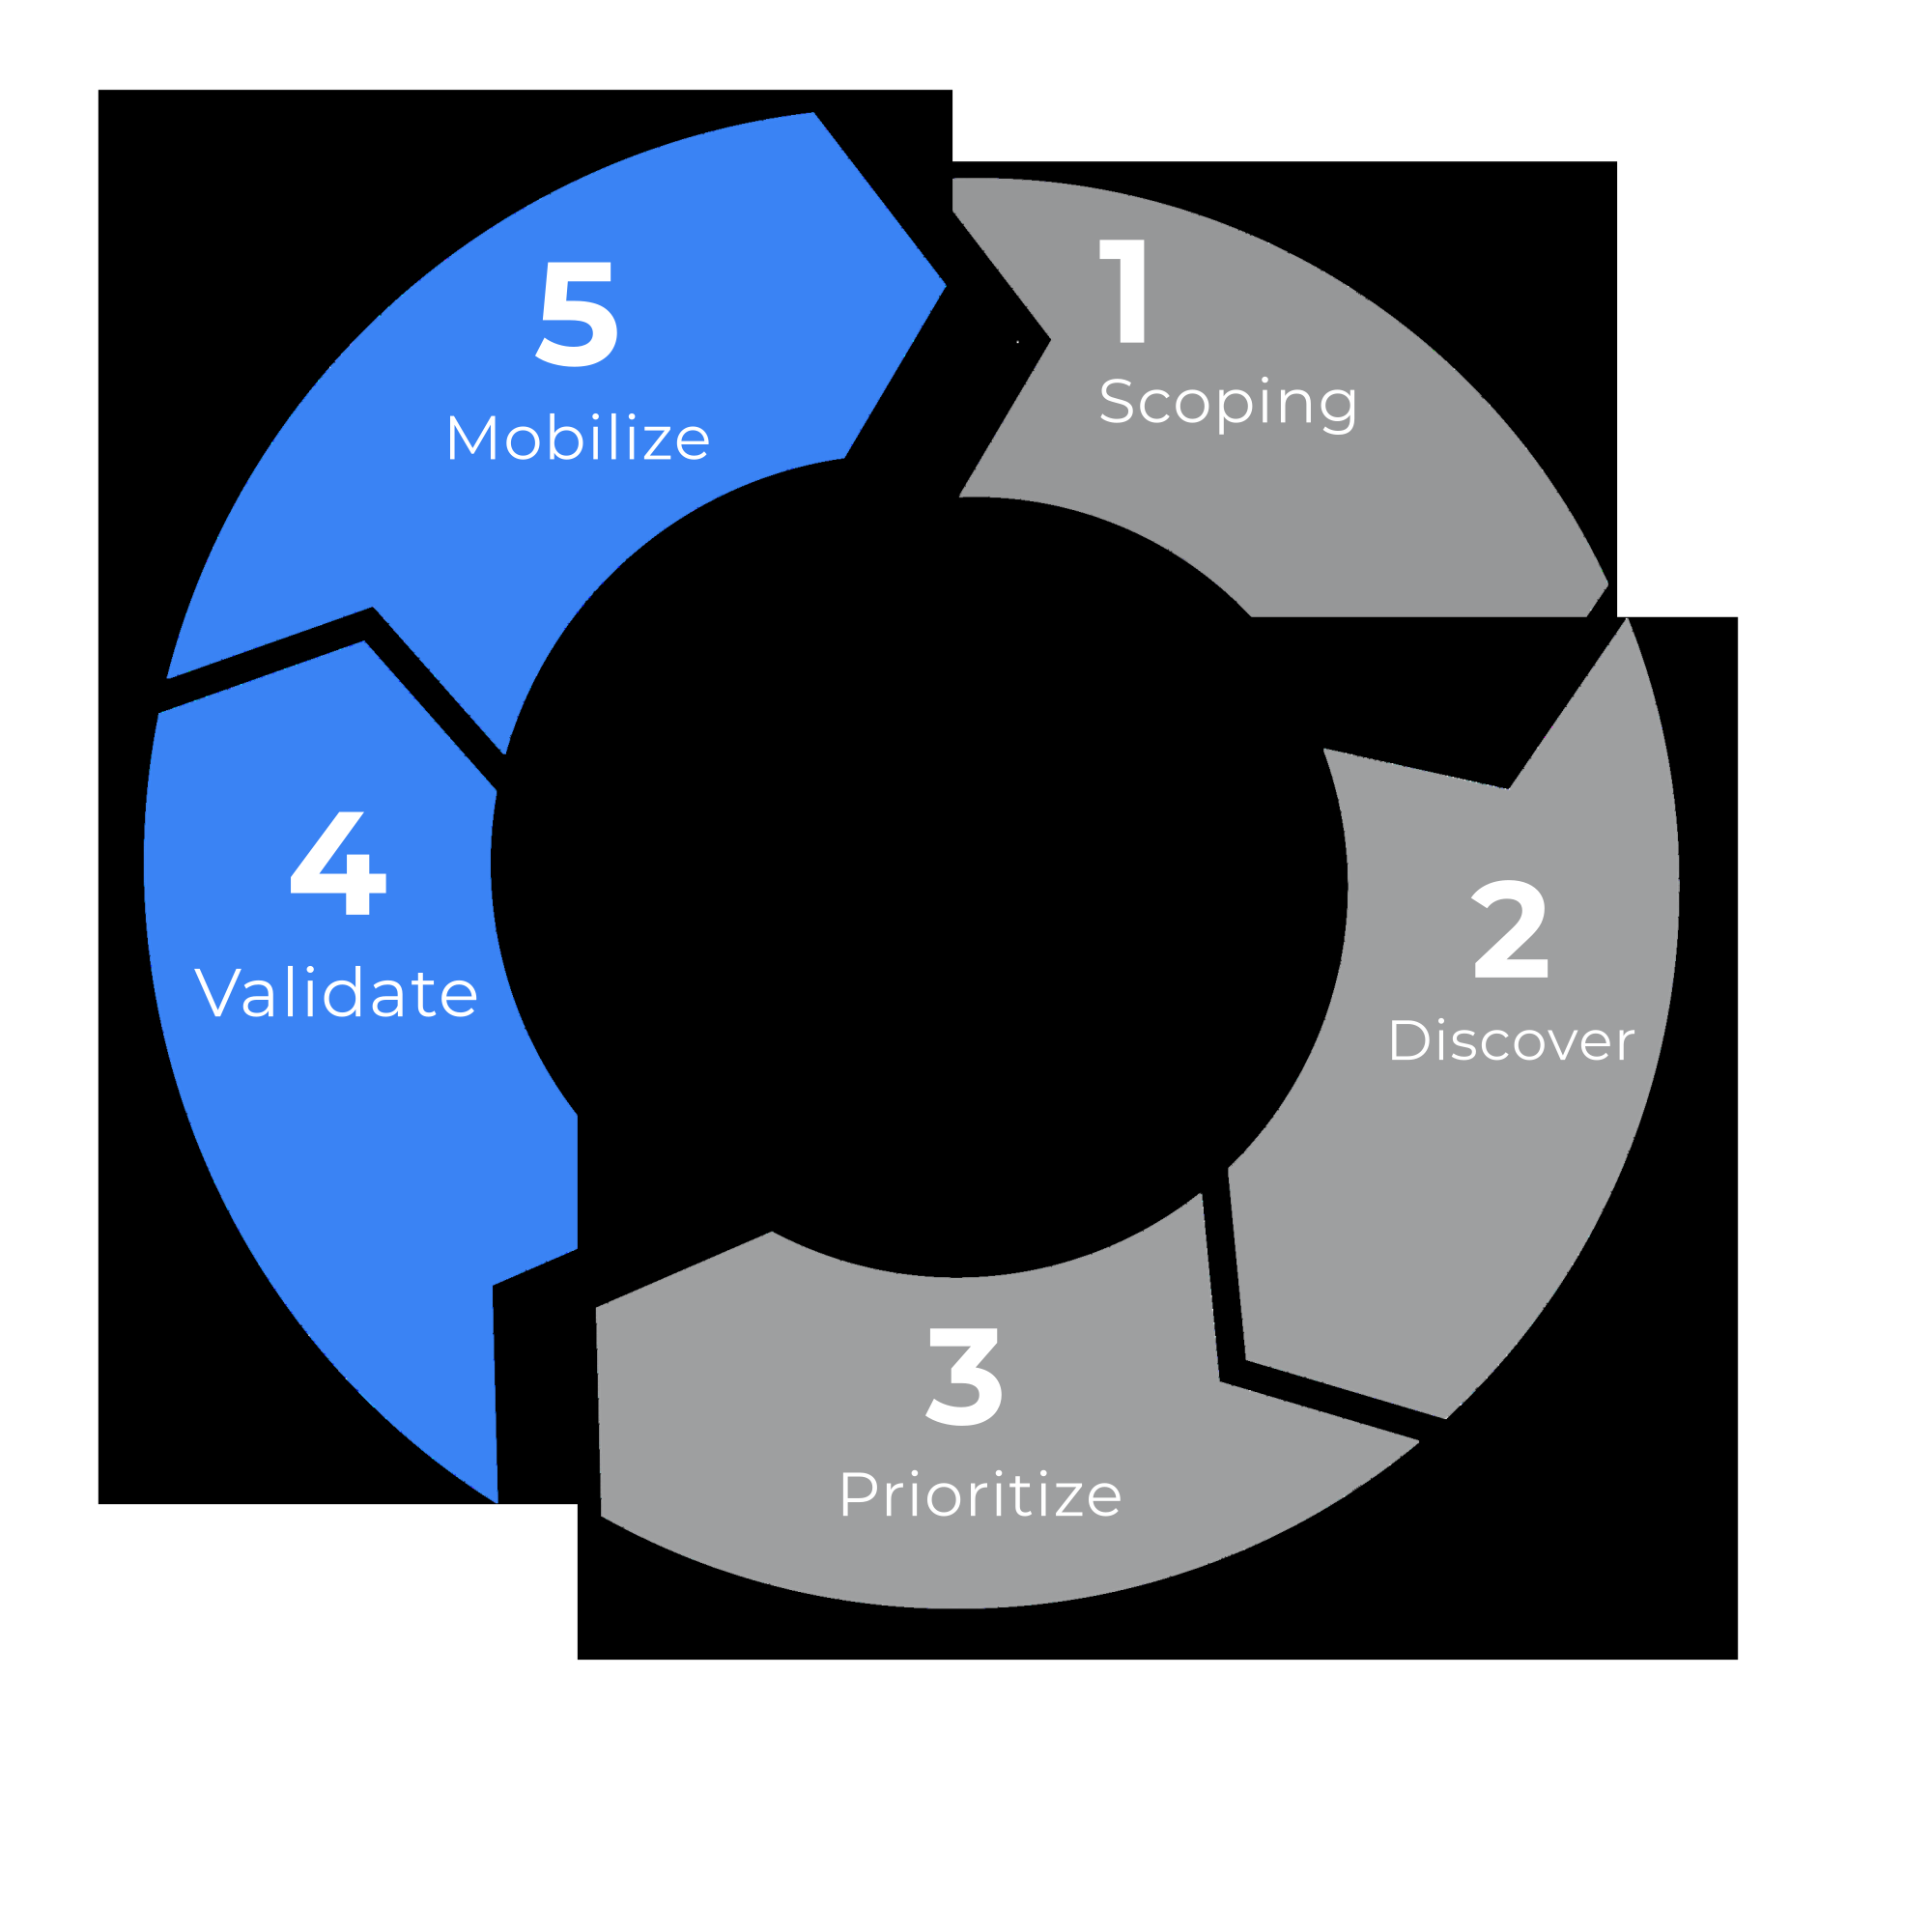
Une posture de sécurité proactive.

Cycle CTEM complet et automatisé.
Priorisation contextuelle basée sur l'exploitabilité.
Réduction mesurable de votre exposition.
Ce que ça change pour vous.
XXXXXXXXXXXXXX
Découverte continue.
Cartographiez en permanence tous vos actifs exposés : applications web, API, sous-domaines, adresses IP, services cloud. Chaque nouveau composant intègre automatiquement le périmètre surveillé.
Évaluation des vulnérabilités.
Chaque actif est analysé pour détecter les vulnérabilités connues (CVE), les mauvaises configurations de sécurité (TLS, en-têtes HTTP, droits d'accès) et les expositions critiques comme les interfaces d'administration accessibles publiquement.
Priorisation intelligente.
Un score de risque contextuel classe chaque vulnérabilité selon plusieurs dimensions : son exploitabilité réelle (CVSS, EPSS, exploit disponible, présence dans CISA KEV), l'exposition de l'actif concerné, et son impact potentiel sur votre activité.
Validation et suppression des faux positifs.
Les vulnérabilités détectées sont confirmées par une étape de validation automatique. Votre équipe ne reçoit que des findings actionnables, documentés avec preuve, sans bruit parasite à trier manuellement.
Remédiation suivie et mesurée.
Des recommandations de correction précises accompagnent chaque finding. L'évolution de votre score d'exposition dans le temps vous permet de mesurer concrètement le retour sur investissement de vos actions de sécurité.
Les éditeurs de logiciels font évoluer leurs applications en permanence. Notre solution assure une visibilité continue sur leur surface d'exposition, sans jamais ralentir leurs cycles de déploiement.
Les plateformes audiovisuelles sont exposées et sujettes à une forte audience. Nous assurons leur protection contre les attaques, à tout moment.
Les acteurs de la finance et de la comptabilité manipulent des données sensibles soumises à des exigences de conformité strictes. Nous leur garantissons une protection sans faille exposée, alignée sur ces impératifs réglementaires.
Les infrastructures numériques du secteur de l'énergie sont critiques pour la continuité d'activité. Nous y sécurisons les services exposé, là où la moindre faille peut avoir des conséquences bien au-delà du digital.
Adoptez une posture de sécurité proactive dès aujourd'hui.

Une question ?
Retrouvez les réponses aux questions les plus courantes sur le CTEM et la gestion continue de votre exposition.
Pourquoi Gartner recommande le CTEM ?
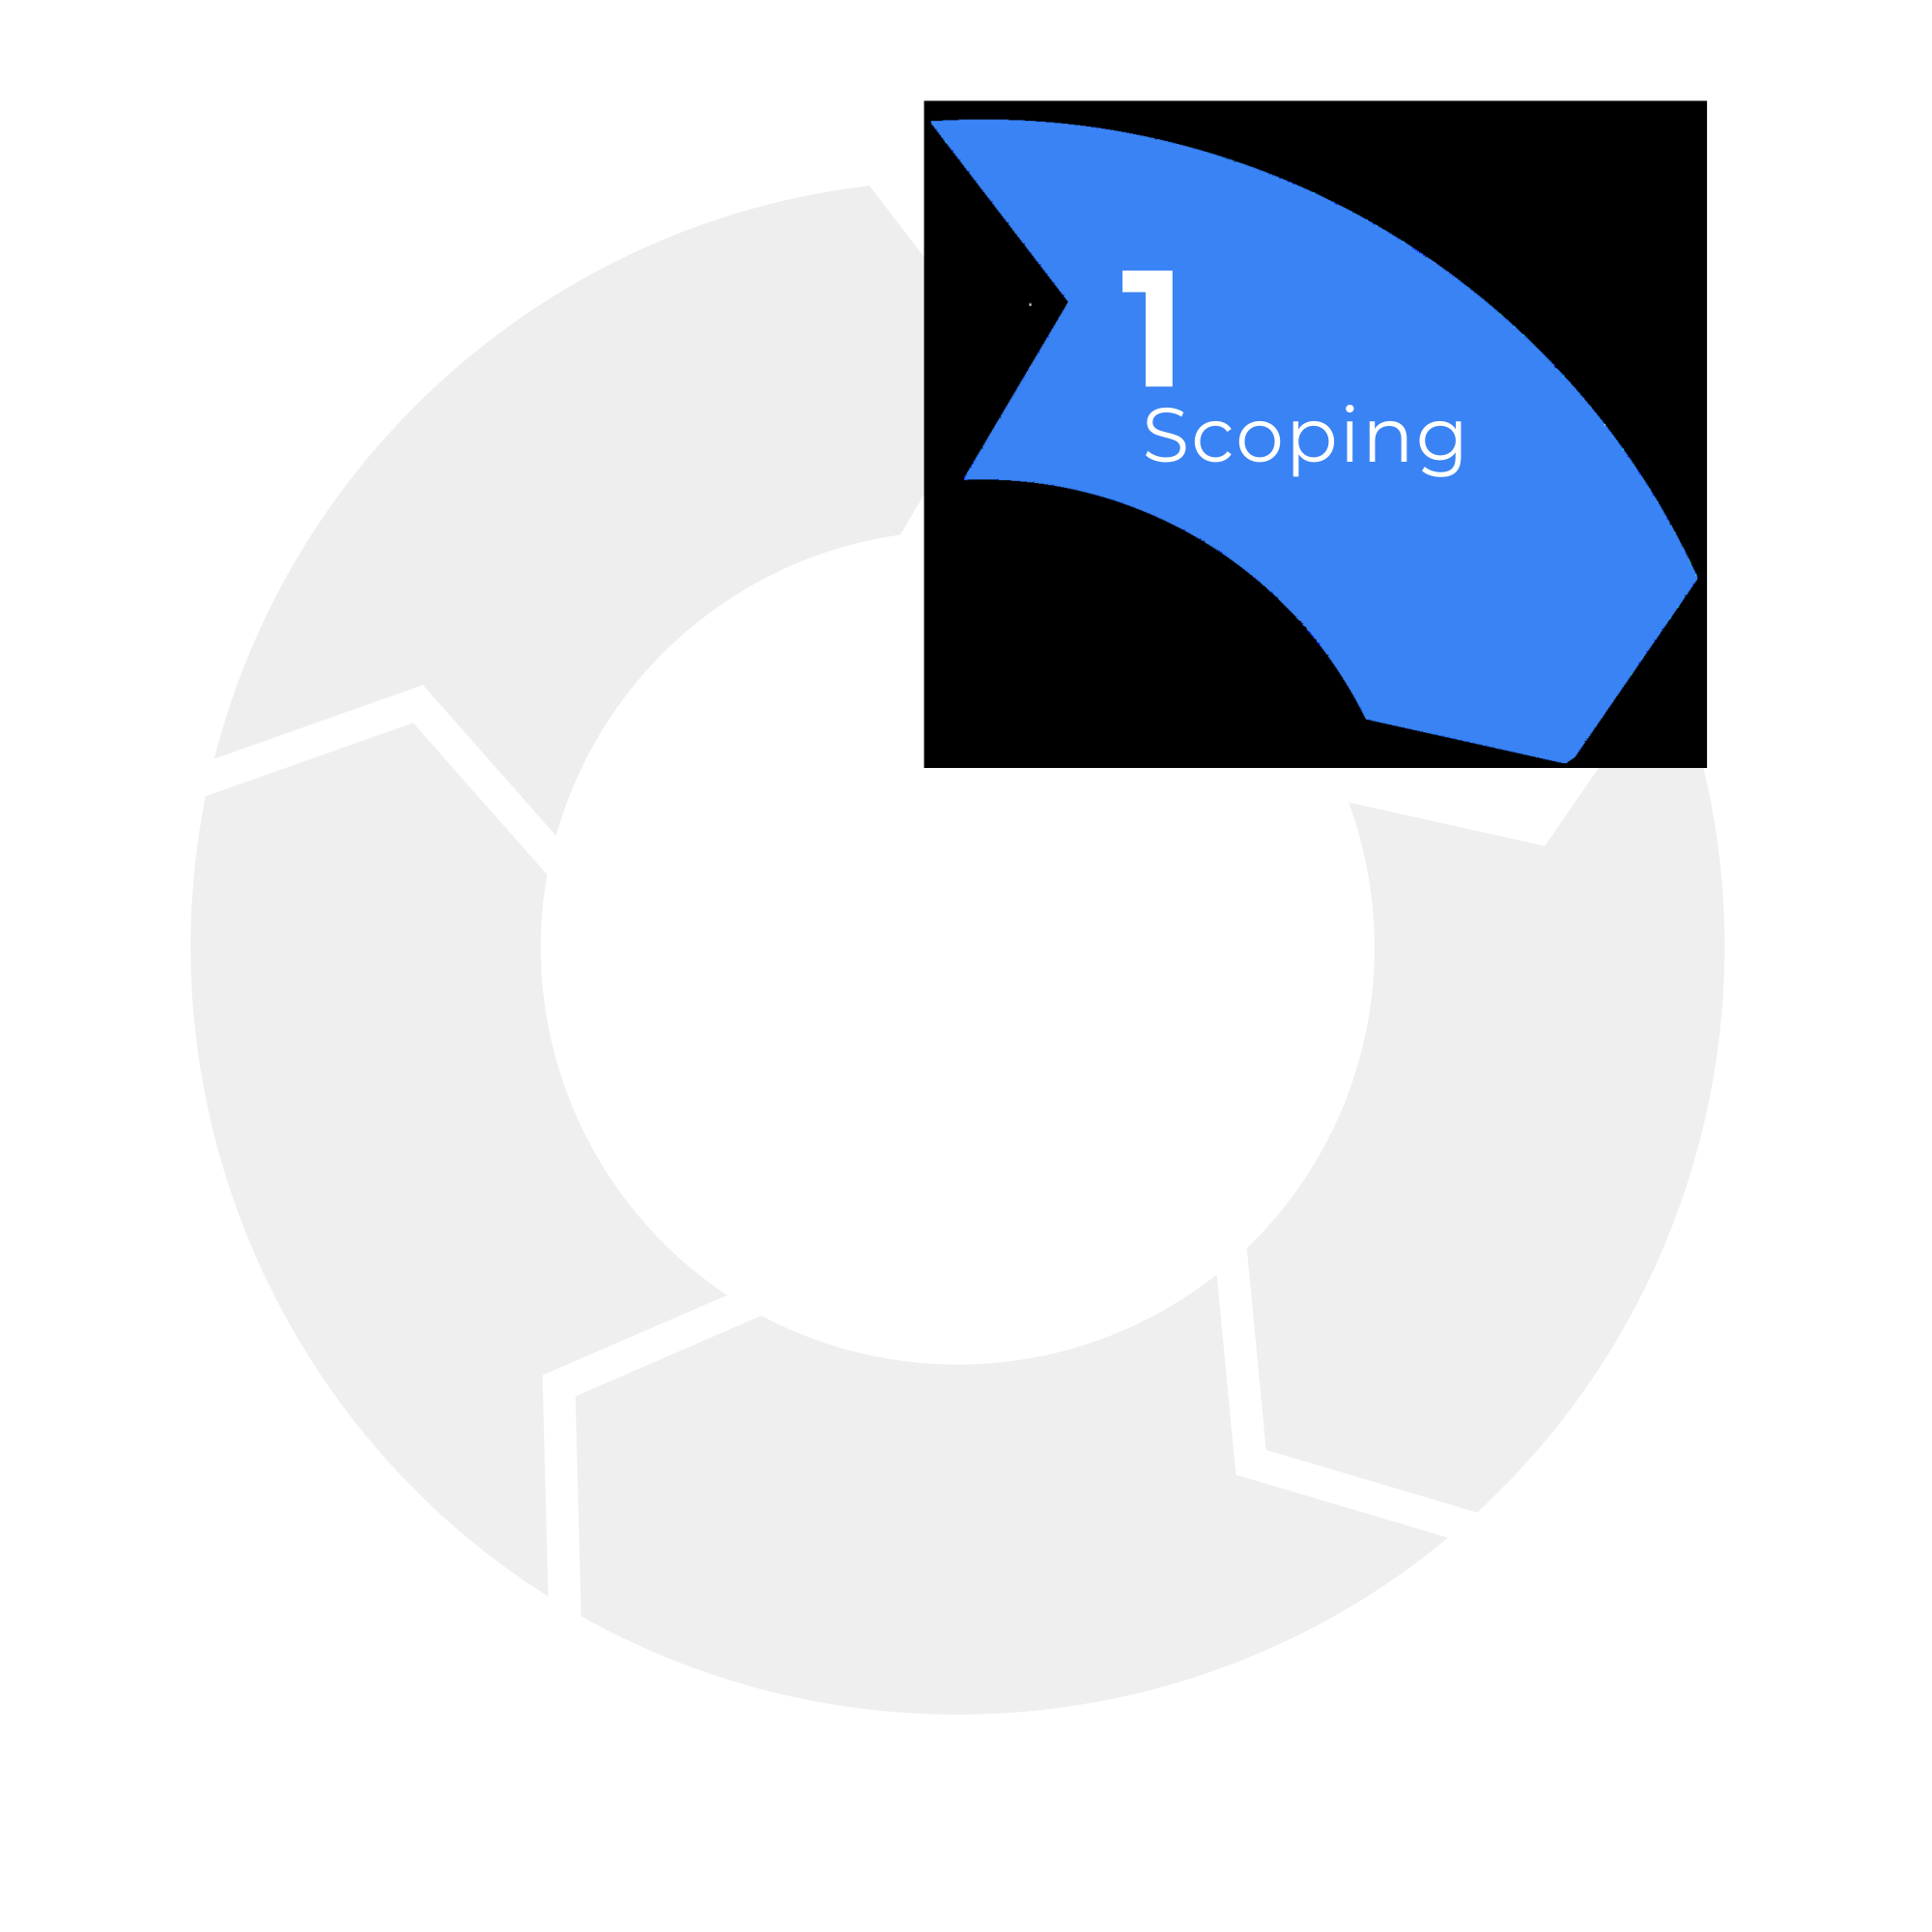
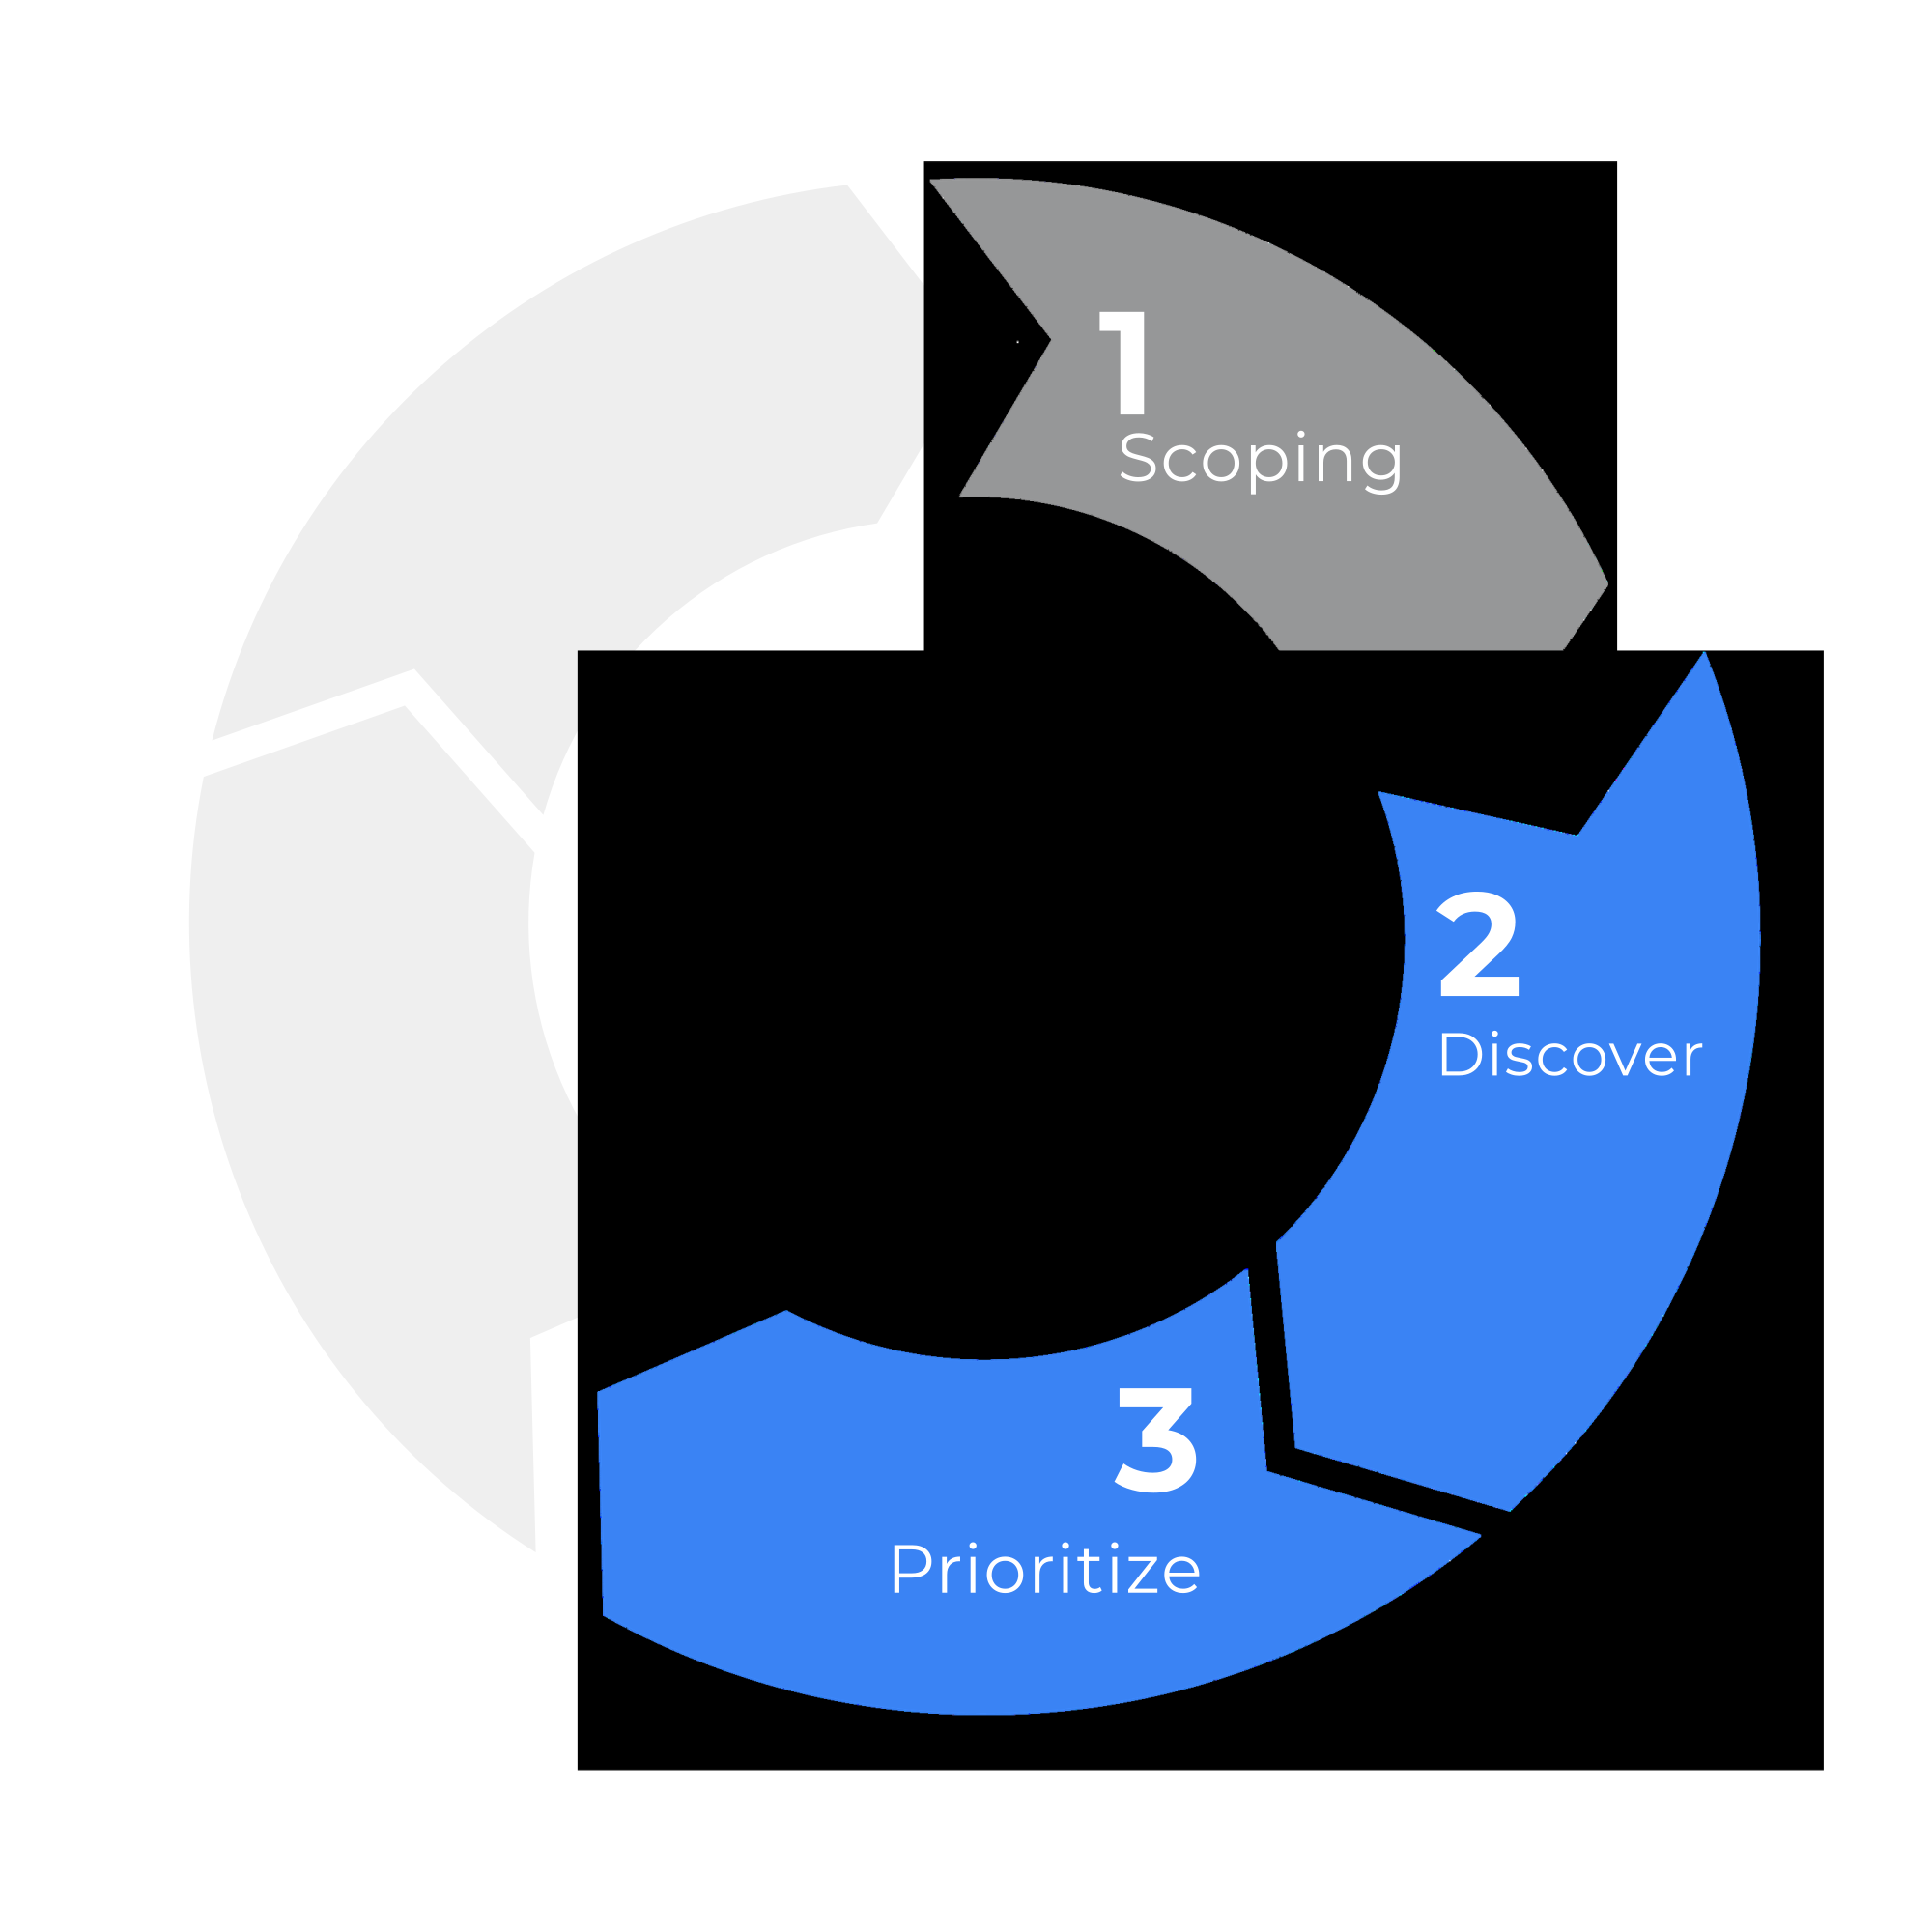
Le CTEM (Continuous Threat Exposure Management) est le cadre stratégique recommandé par Gartner pour passer d'une sécurité réactive à une sécurité proactive. La solution l'implémente nativement en cinq étapes continues : découverte, évaluation, priorisation, validation et remédiation. Votre surface d'attaque n'est jamais figée, votre programme de sécurité non plus.
Comment éviter les angles morts dans votre exposition ?
Les pentest annuels et les audits périodiques créent des fenêtres de vulnérabilité de plusieurs mois. Votre exposition est réévaluée en permanence à mesure que votre infrastructure évolue. Vos équipes reçoivent des recommandations actionnables, classées par priorité réelle d'exploitation.