Détectez vos vulnérabilités. Corrigez-les.
Une surveillance continue.
Automatisez le suivi
de vos risques.
Découverte.
Aucune installation, aucun agent, aucune configuration. Votre périmètre surveillé reste à jour à mesure que votre infrastructure évolue.

EASM monitoring
Temlis
High Priority
Feb 19
EASM monitoring
Alert :
High Priority
Feb 20
User Testing
Alert :
Normal
Feb 19
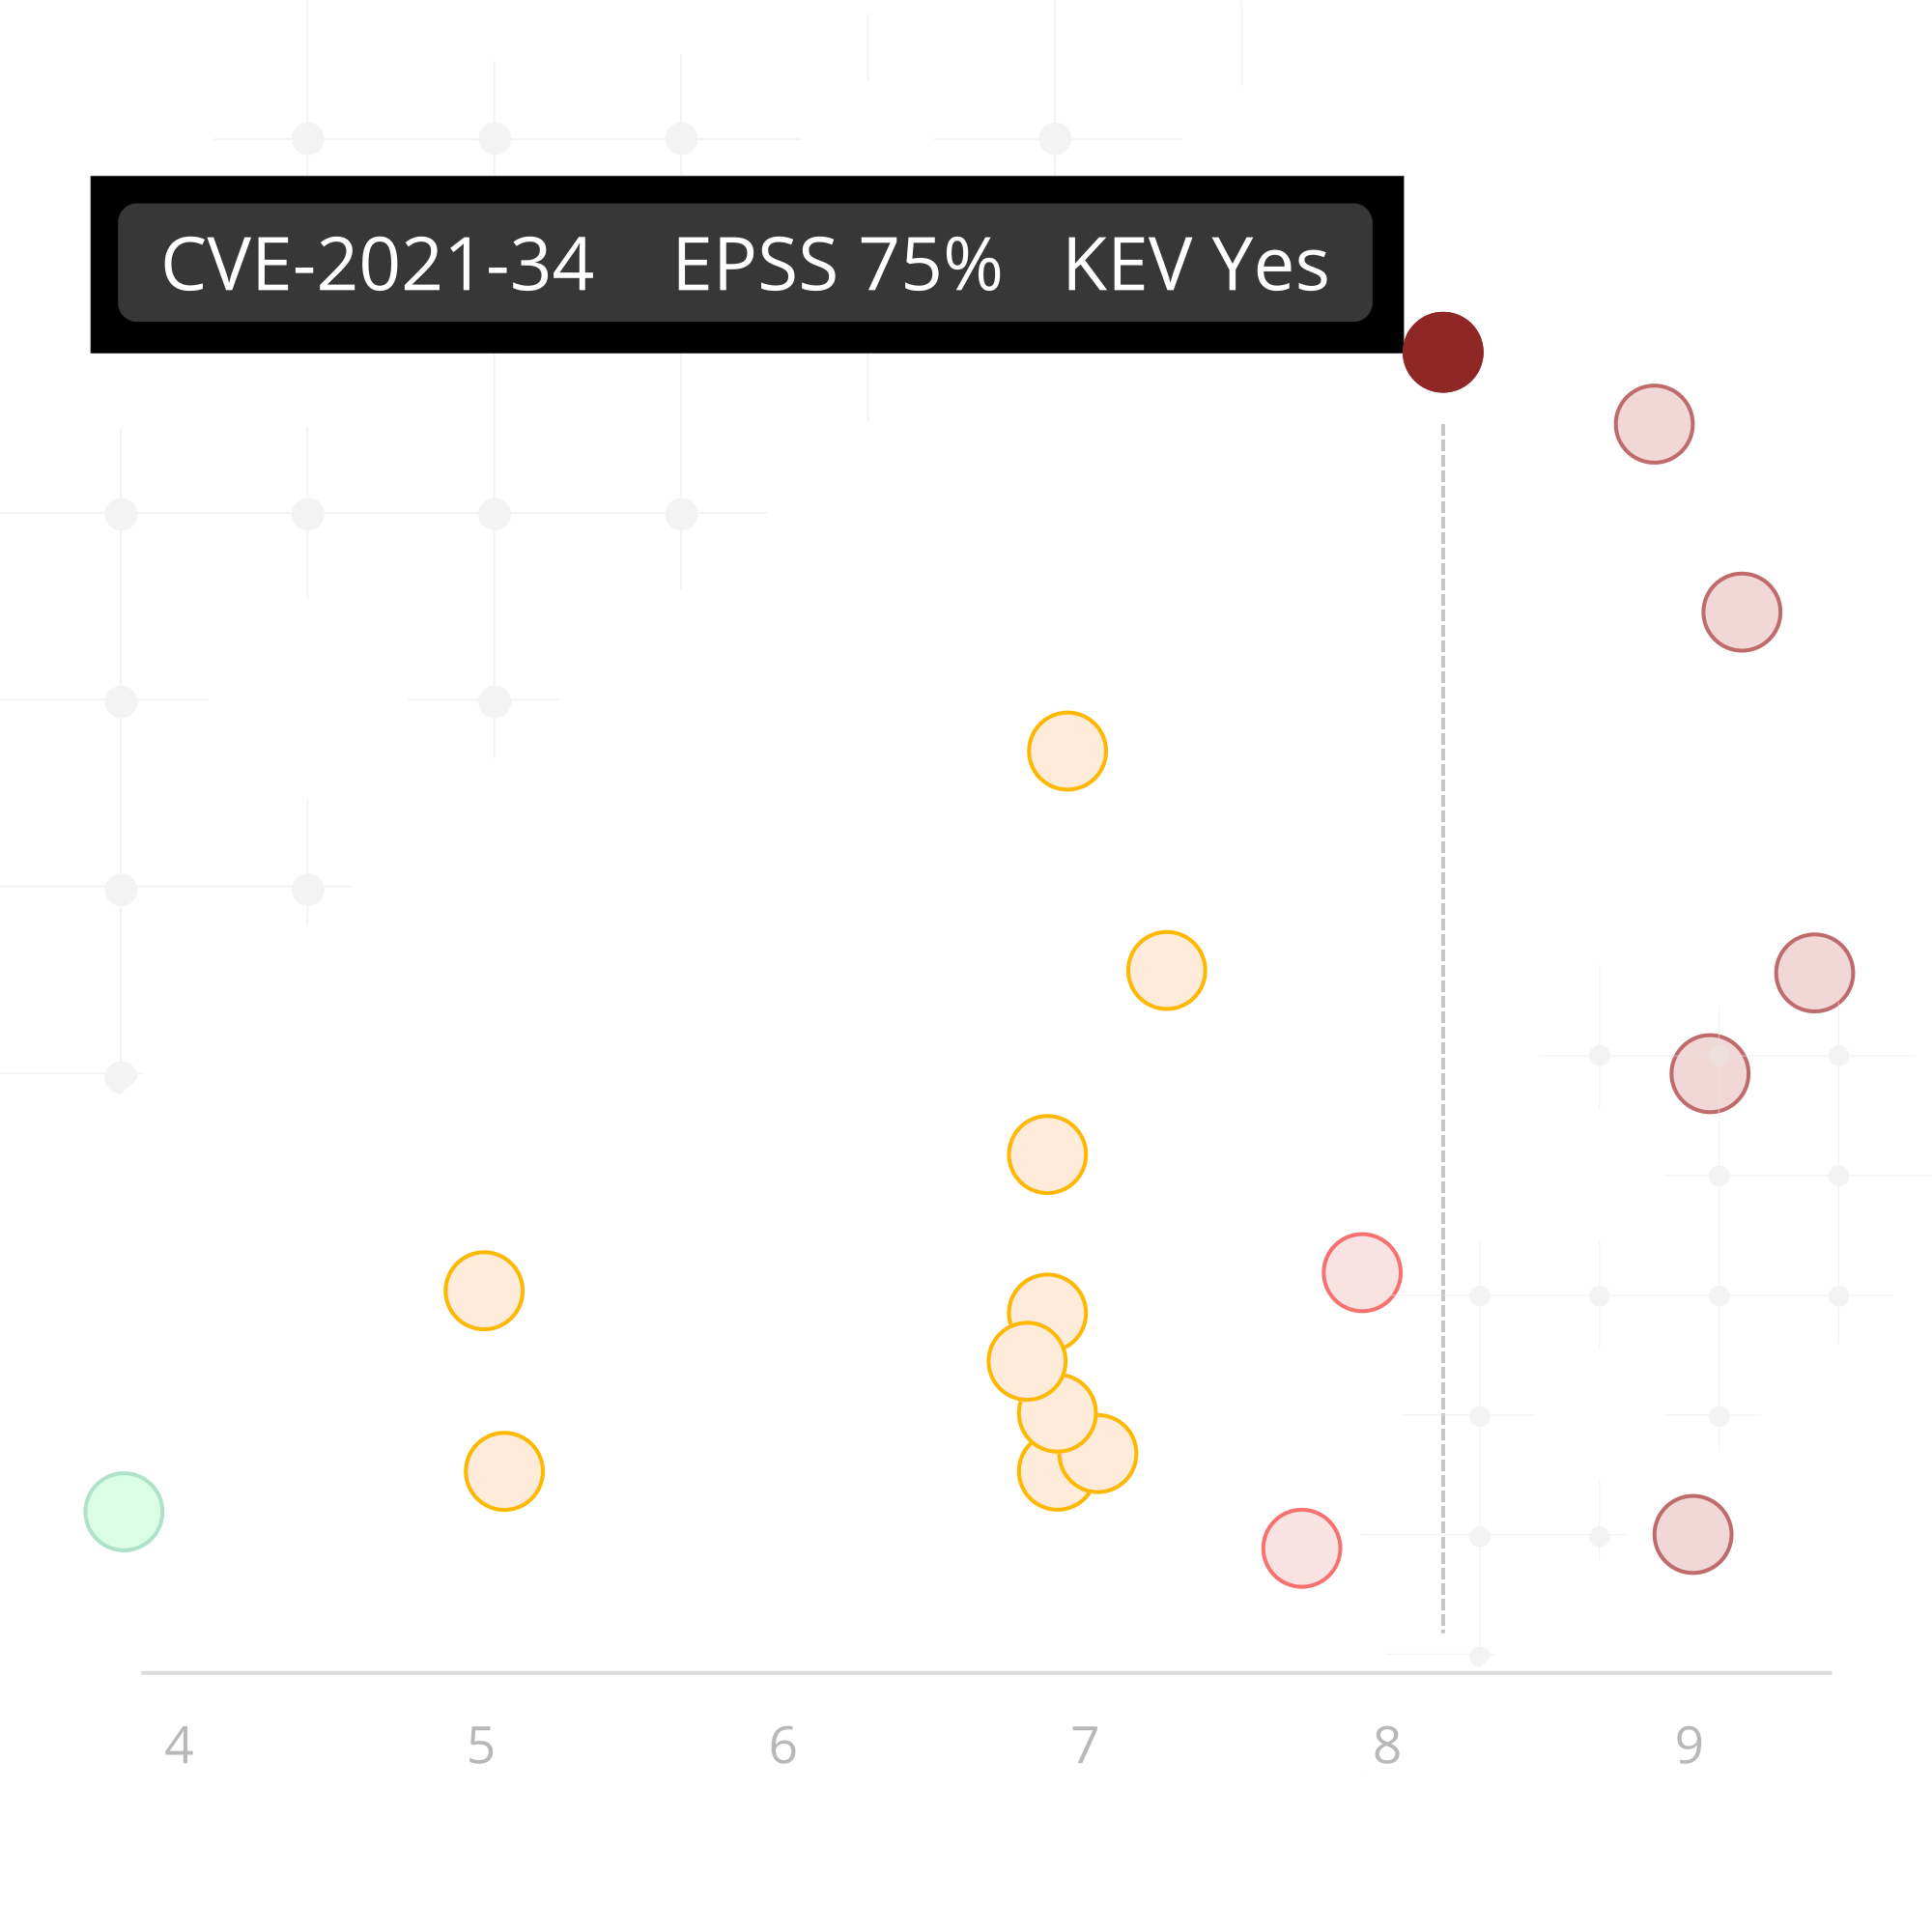
Détection et priorisation.
Vous ne traitez que ce qui est réellement dangereux, dans l'ordre d'urgence qui compte pour votre organisation.
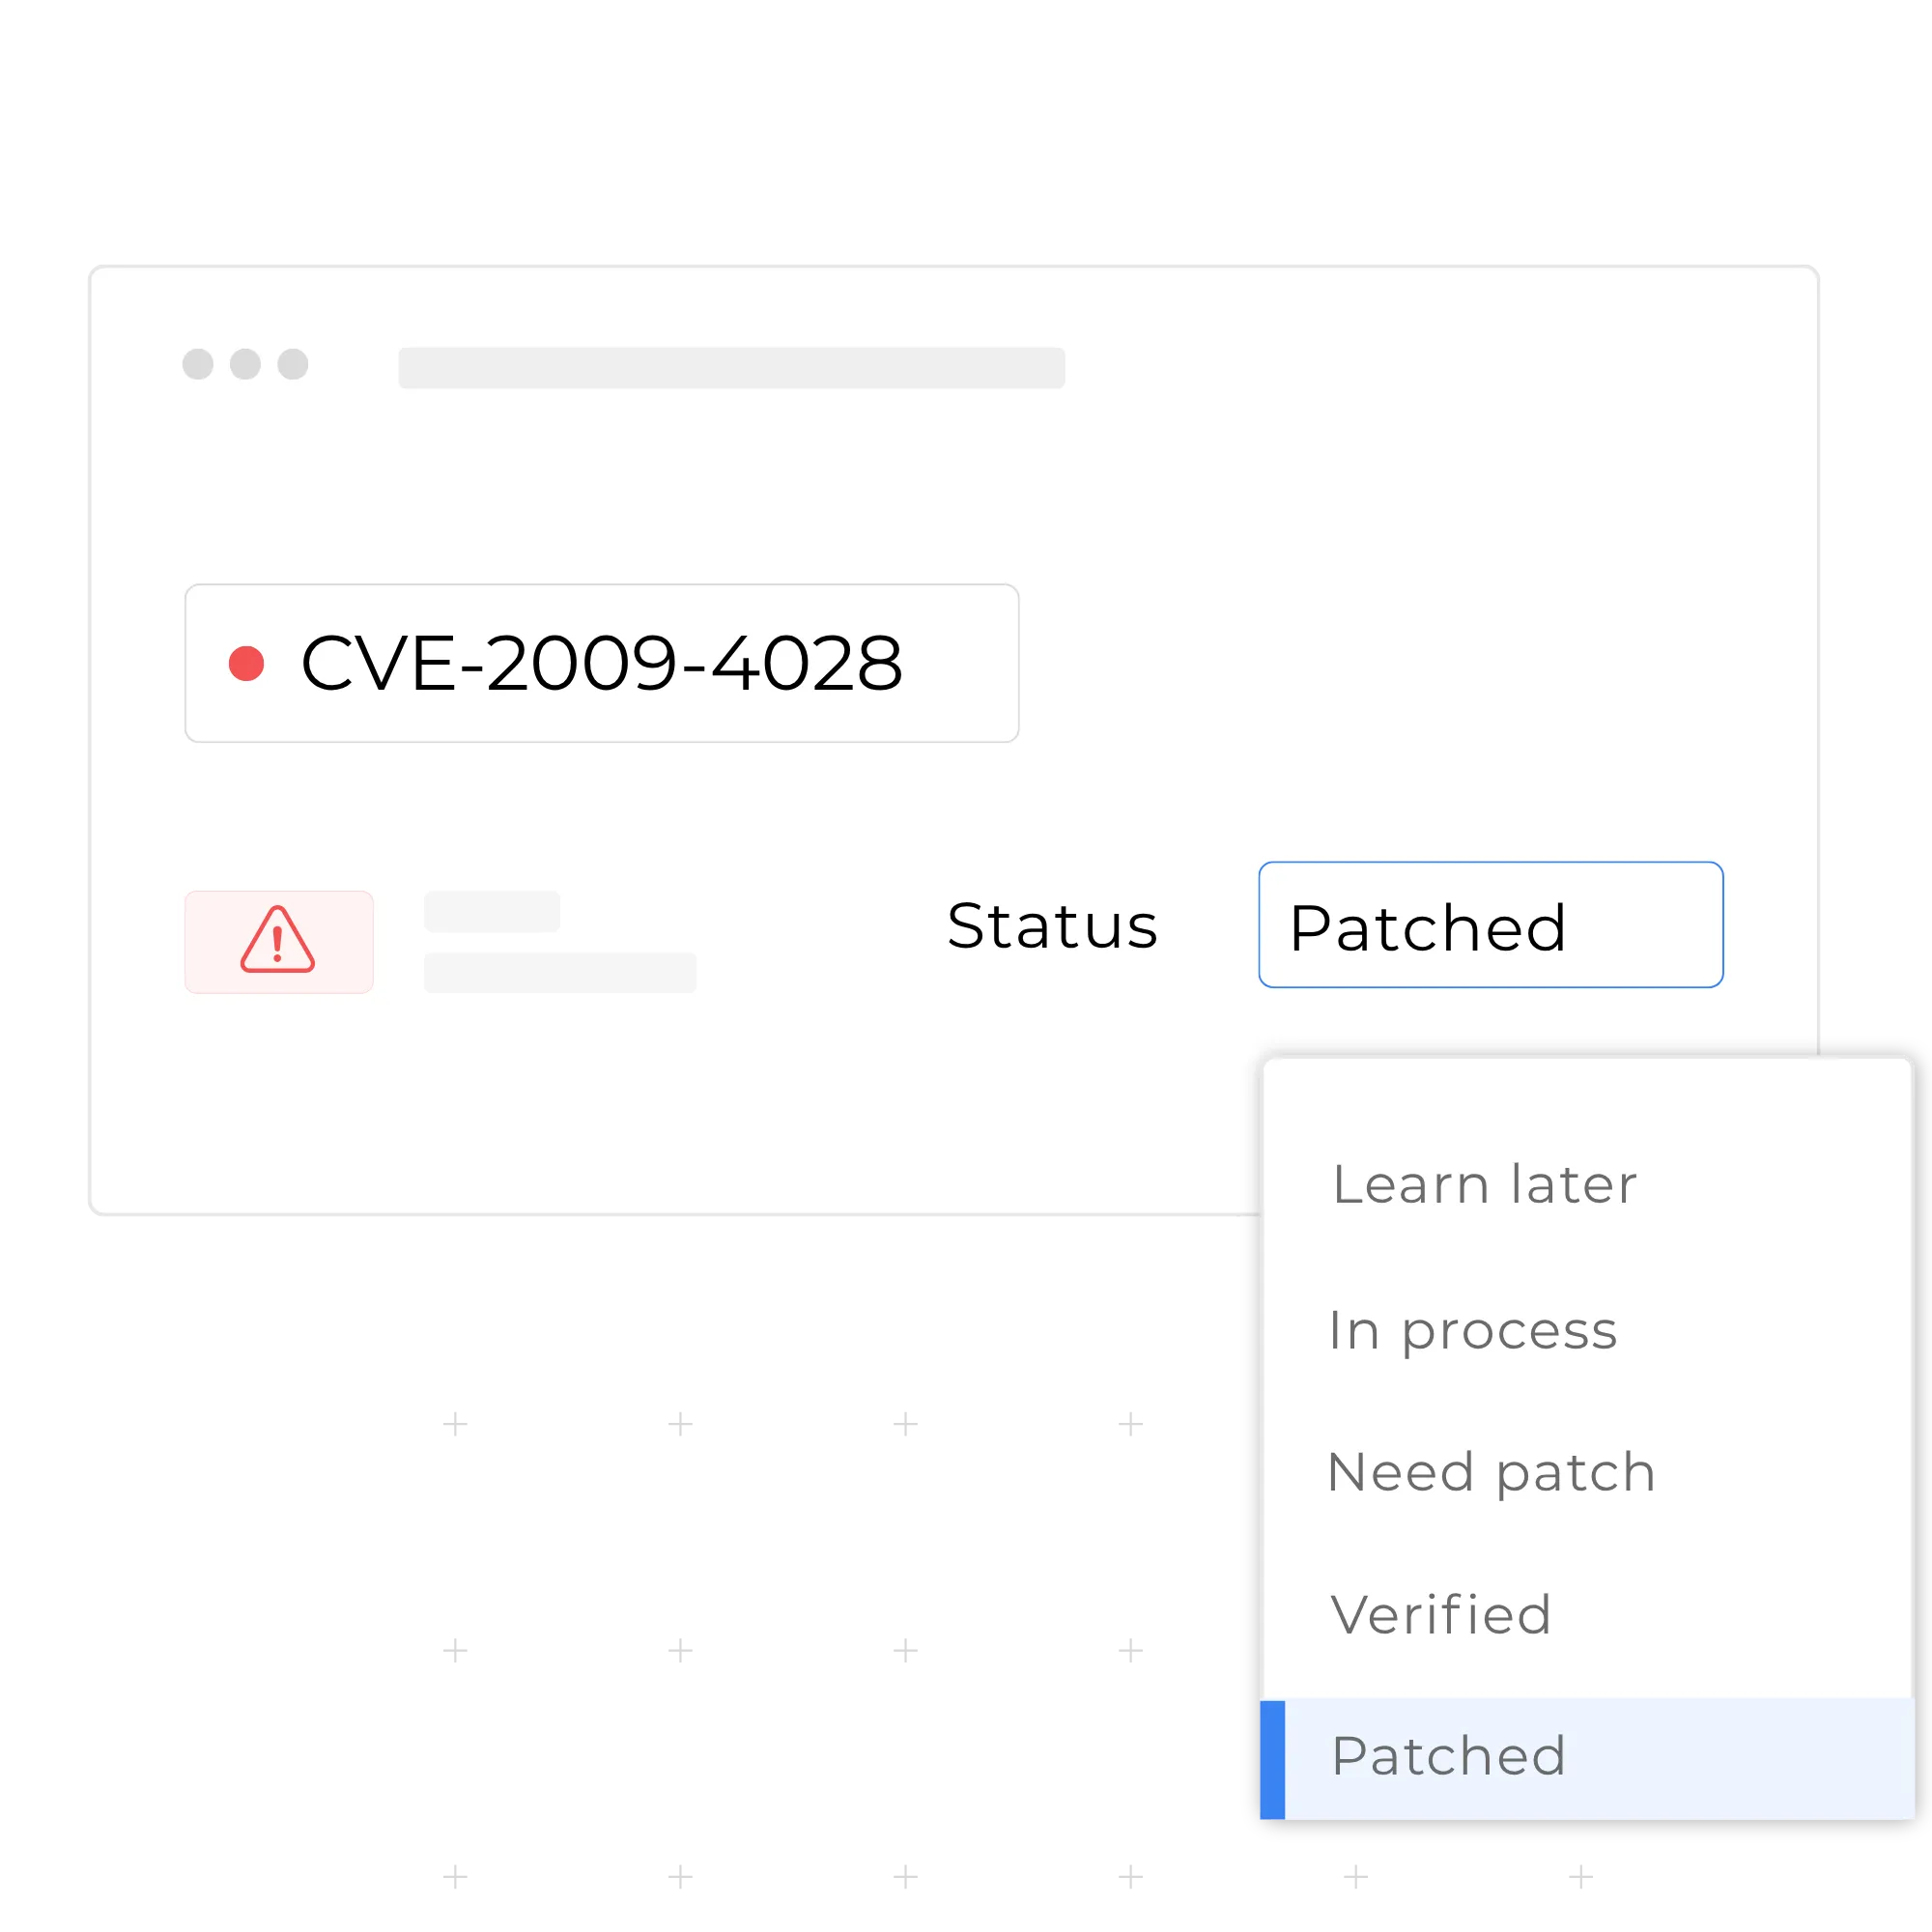
Remédiation guidée.
Suivez l'impact de chaque correction sur votre exposition, avec preuve de résolution à l'appui pour vos audits.
User Testing
Temlis
High Priority
Feb 19
Wireframe Homepage
Temlis
High Priority
Feb 20
User Testing
Temlis
Normal
Feb 19
Collaborez en équipe.
Maintenez une traçabilité complète de votre posture de sécurité pour vos audits internes et réglementaires.
Votre surface d'attaque évolue.
Chaque changement dans votre infrastructure crée une nouvelle fenêtre d'exposition.
Surveillez en continu l'ensemble de votre périmètre, et intervenez avant que l'attaquant ne transforme cette ouverture en incident.

Analysez au-delà de votre surface visible.

Concentrez-vous sur vos priorités.

Pensez comme un attaquant.

Restez toujours à jour.

Préparez vos pentests.

Corrigez quotidiennement.
Démarrer en 3 étapes.
Définissez la cible.
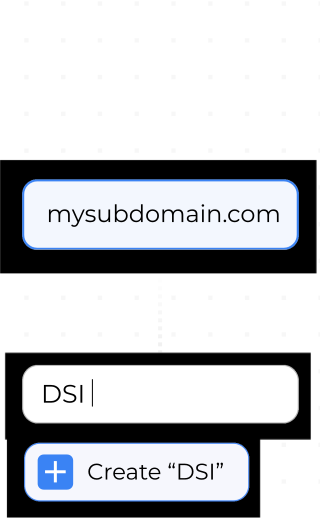
Invitez votre équipe.

Obtenez vos résultats.
est disponible immédiatement.
Une surveillance de votre exposition.
Vous êtes toujours le premier informé, avant que la vulnérabilité ne soit exploitée.
Une question ?
Retrouvez les réponses aux questions les plus courantes sur la l'EASM et la gestion de la surface d'attaque externe.
Vous ne trouvez pas ce que vous cherchez ? Nos experts sont disponibles pour vous accompagner.
Qu'est-ce que l'EASM ?
L'EASM (External Attack Surface Management) consiste à identifier, cartographier et surveiller en continu l'ensemble des actifs exposés sur internet : domaines, sous-domaines, adresses IP, ports ouverts, certificats TLS, applications web, API et technologies tierces.
L'analyse est conduite du point de vue d'un attaquant externe, sans accès à votre infrastructure interne.
En quoi l'EASM diffère-t-il d'un pentest ?
Un pentest est un audit ponctuel réalisé sur une période définie, souvent annuelle. Entre deux audits, votre infrastructure continue d'évoluer et de nouveaux risques apparaissent. L'EASM surveille en permanence votre exposition : chaque nouveau sous-domaine, chaque CVE publiée, chaque dérive de configuration est détectée immédiatement. Les deux approches sont complémentaires, l'EASM prépare et enrichit
chaque pentest.
Quels types de vulnérabilités sont détectés ?
Activ détecte : CVE connues corrélées avec CVSS, EPSS et CISA KEV ; ports ouverts sensibles (RDP, SSH, Telnet, interfaces admin) ; certificats TLS/SSL expirés,
auto-signés ou utilisant des algorithmes faibles ; configurations web à risque (en-têtes HTTP manquants, CORS permissifs, redirections HTTP, exposition de fichiers sensibles) ; technologies et composants tiers en version obsolète ; sous-domaines orphelins susceptibles d'être piratés (subdomain takeover).
Comment sont priorisées les vulnérabilités ?
Par corrélation dynamique entre trois sources : CVSS Score (score de sévérité technique), EPSS (probabilité statistique d'exploitation dans les 30 prochains jours)
et CISA KEV (liste des vulnérabilités confirmées comme exploitées activement dans la nature). Chaque vulnérabilité reçoit un score de risque contextualisé qui reflète la menace réelle, pas seulement la théorie, pour guider vos priorités de remédiation.
Faut-il installer un agent ?
Non. Activ est une solution 100 % SaaS, sans installation, sans agent et sans accès à votre infrastructure interne. La plateforme est opérationnelle en moins de 5 minutes après votre inscription. Seule l'adresse de vos domaines est nécessaire pour démarrer la première analyse.