Comment Activ aide-t-il au Cyberscore ?
La solution accompagne les plateformes numériques dans l'obtention et le maintien de leur Cyberscore, en fournissant une évaluation continue de leur sécurité et les preuves documentaires nécessaires à l'audit par un prestataire qualifié ANSSI.

Conformité SSL/TLS
Reporting pour les auditeurs
Audit de sécurité continu
Gestion des vulnérabilités applicatives
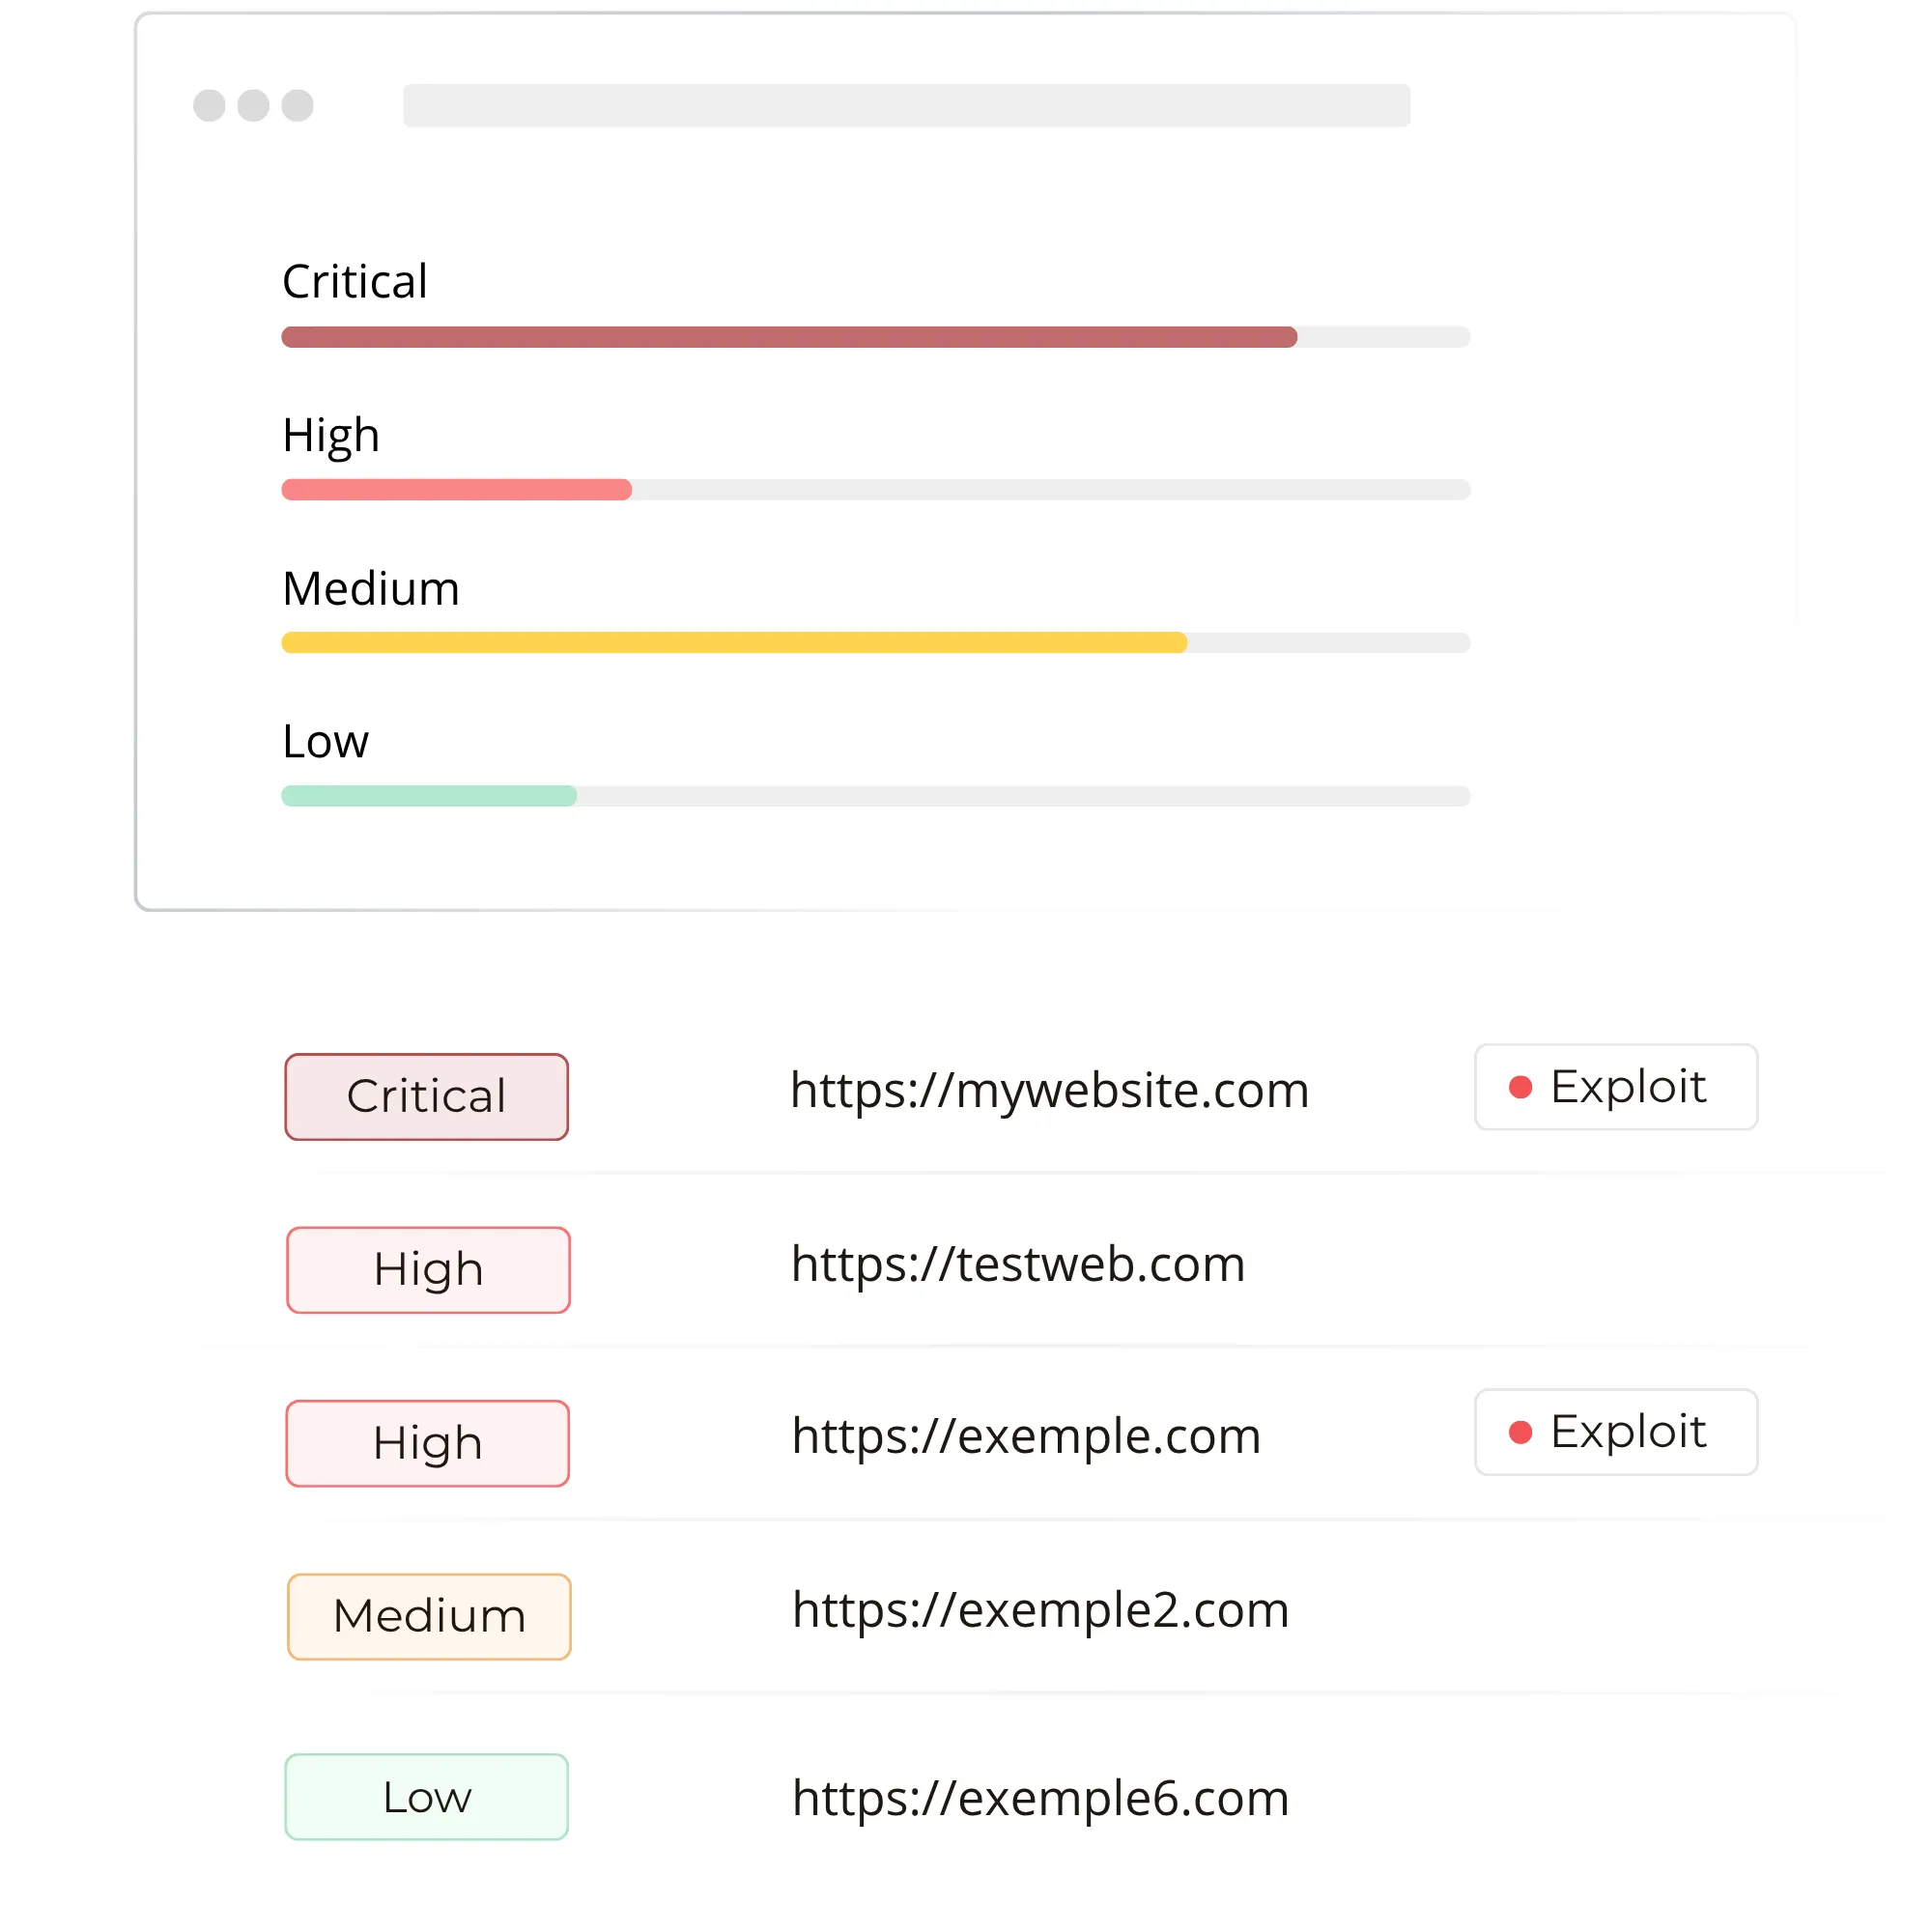
Gestion des vulnérabilités
Protection des données des utilisateurs
Quel est l’objectif du Cyberscore ?
À l'image du Nutriscore alimentaire, le Cyberscore traduit le niveau de sécurité d'une plateforme en une note compréhensible par tous, obtenue après audit par un prestataire qualifié ANSSI.
L'objectif est de redonner aux internautes le pouvoir de choisir les services qui protègent réellement leurs données.
Informer les utilisateurs sur la sécurité des plateformes.
Les organisations doivent impérativement évaluer les risques liés à leurs applications web, en tenant compte de leur criticité et de leur exposition
Imposer un audit de sécurité par un prestataire qualifié ANSSI.
Les incidents de sécurité liés aux applications web & aux APIs doivent déclencher des alertes immédiates pour permettre une intervention rapide
Encourager les plateformes à améliorer leur niveau de sécurité.
Les applications web développées ou hébergées par des tiers doivent être régulièrement auditées pour évaluer leur résilience
Renforcer la souveraineté numérique française et la confiance en ligne.
Les applications web doivent être analysées régulièrement pour détecter et corriger les vulnérabilités (par exemple, Injection, Cross-Site Scripting, XXE, Sensitive Data Exposure)
Comment Activ
aide au Cyberscore ?
Une mise en conformité simplifiée.
Activ automatise la surveillance continue de ces dimensions et génère les rapports nécessaires pour préparer l'audit officiel et maintenir un Cyberscore élevé dans le temps.

Vérification automatique
Une question ?
Retrouvez les réponses aux questions les plus courantes sur la cybersécurité et notre solution.
Vous ne trouvez pas ce que vous cherchez ? Nos experts sont disponibles pour répondre à vos questions.
Quelles plateformes sont concernées par le Cyberscore ?
Le Cyberscore s'applique aux opérateurs de plateformes en ligne dépassant un seuil de connexions défini par décret (orienté vers les grandes plateformes numériques), notamment les réseaux sociaux, moteurs de recherche, places de marché, plateformes de partage de contenus et services de messagerie. Les seuils exacts sont précisés par décret d'application.
Comment est calculé le Cyberscore ?
Le Cyberscore est attribué par un prestataire de service qualifié (PSCQ) accrédité par l'ANSSI, à l'issue d'un audit évaluant plusieurs critères : sécurité des applications web, protection des données hébergées, chiffrement des communications, gestion des accès, et capacité de réponse aux incidents. La note obtenue est affichée de manière visible sur la plateforme auditée.
6Protect peut-il remplacer l'audit officiel Cyberscore ?
Non. L'audit Cyberscore doit être réalisé par un prestataire qualifié ANSSI. Activ est complémentaire : il vous permet de préparer l'audit en identifiant et corrigeant les failles en amont, de surveiller en continu votre niveau de sécurité entre deux audits et de fournir des preuves documentaires à l'auditeur.
À quelle fréquence faut-il renouveler l'audit Cyberscore ?
La loi prévoit un renouvellement régulier de l'audit Cyberscore. Entre deux audits officiels, Activ assure une surveillance continue pour détecter toute dégradation du niveau de sécurité (nouvelles CVE, modifications de configuration, nouveaux actifs exposés) et alerter en temps réel.
Activ est-il conforme au Cyberscore ?
Oui. Activ génère automatiquement les rapports et documentations contribuant à la conformité Cyberscore. La plateforme est 100% française, hébergée en France, et sa politique de sécurité est alignée sur les normes ISO 27001 et ISO 27017, des critères valorisés dans l'évaluation Cyberscore.