Comment Activ contribue-t-il à DORA ?
La solution Activ accompagne efficacement les entités financières dans leur mise en conformité avec le règlement DORA, en couvrant les exigences de gestion des risques ICT, de tests de résilience et de surveillance des tiers. Grâce à son haut niveau d'automatisation, elle devient un atout stratégique pour les DSI et RSSI du secteur financier.

Tests de résilience
Reporting et traçabilité
Gestion des risques
Protection en temps réel
Gestion des vulnérabilités
Surveillance des tiers
Quel est l’objectif de DORA ?
Il s'applique aux banques, assurances, gestionnaires d'actifs, plateformes de trading, prestataires de services de paiement et leurs fournisseurs informatiques critiques.
Les exigences sont définies aux articles 5 à 15 pour la gestion des risques ICT.
Assurer la résilience opérationnelle numérique.
Les organisations doivent impérativement évaluer les risques liés à leurs applications web, en tenant compte de leur criticité et de leur exposition
Gérer et tester les risques ICT en continu.
Les incidents de sécurité liés aux applications web & aux APIs doivent déclencher des alertes immédiates pour permettre une intervention rapide
Encadrer les prestataires tiers critiques (TPPI).
Les applications web développées ou hébergées par des tiers doivent être régulièrement auditées pour évaluer leur résilience
Notifier rapidement les incidents ICT majeurs.
Les applications web doivent être analysées régulièrement pour détecter et corriger les vulnérabilités (par exemple, Injection, Cross-Site Scripting, XXE, Sensitive Data Exposure)
Comment Activ
répond à DORA ?
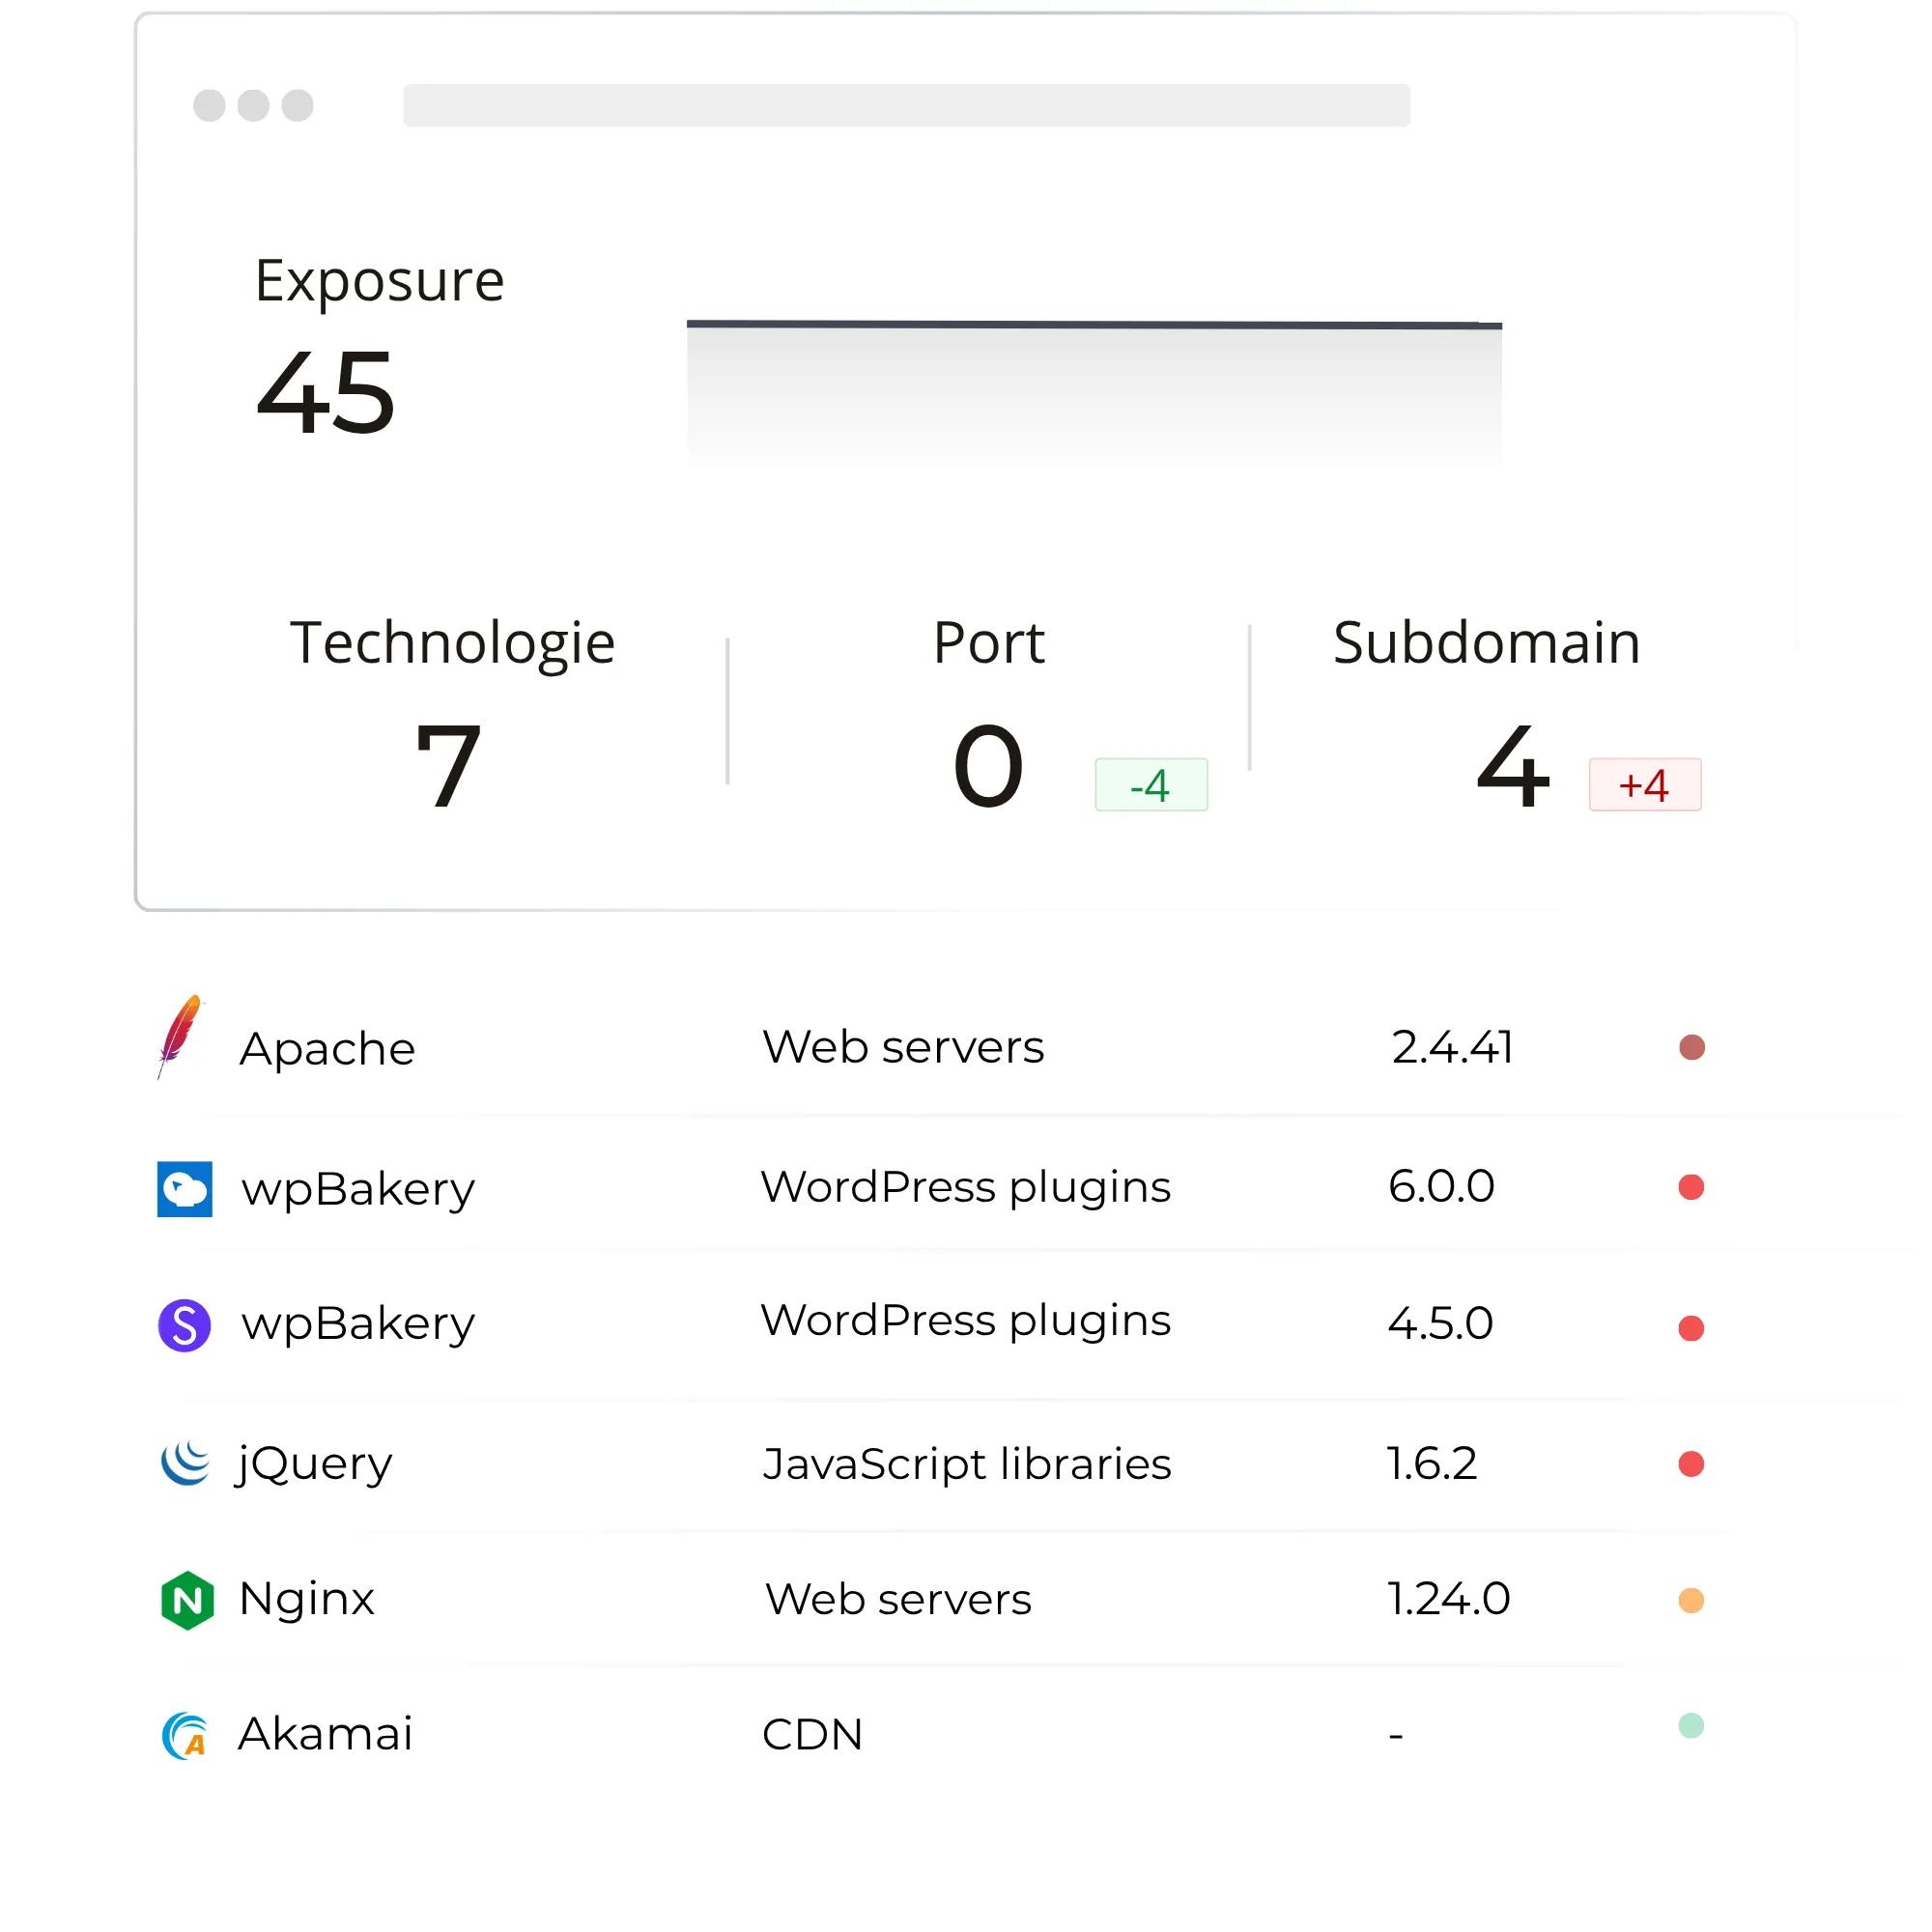
Une mise en conformité simplifiée.
En offrant une surveillance continue des applications web exposées, Activ permet aux équipes sécurité de documenter en temps réel leur niveau de résilience opérationnelle numérique et de répondre aux exigences de DORA sans surcharge administrative.

art. 8
Une question ?
Retrouvez les réponses aux questions les plus courantes sur la cybersécurité et notre solution.
Vous ne trouvez pas ce que vous cherchez ? Nos experts sont disponibles pour répondre à vos questions.
Quelles entités sont concernées par DORA ?
DORA s'applique à l'ensemble du secteur financier européen : établissements de crédit, entreprises d'investissement, établissements de paiement, sociétés d'assurance, gestionnaires d'actifs, plateformes de crypto-actifs, et leurs prestataires informatiques critiques (TPPI). Plus de 22 000 entités sont concernées dans l'UE.
Quelle est la différence entre DORA et NIS 2 pour le secteur financier ?
NIS 2 est une directive généraliste sur la cybersécurité, tandis que DORA est un règlement sectoriel spécifique au secteur financier avec des exigences plus strictes et directement applicables. Les entités financières soumises à DORA sont exemptées des obligations NIS 2 qui couvrent le même périmètre.
Comment Activ aide-t-il à préparer les tests TLPT (Threat-Led Penetration Tests) ?
Activ fournit une cartographie précise et à jour de la surface d'attaque externe, identificant les actifs exposés, leurs technologies et les vulnérabilités connues. Ces informations constituent le socle nécessaire pour définir le périmètre et les scénarios d'un test TLPT, conformément aux exigences de l'article 26 de DORA.
Activ génère-t-il les rapports nécessaires pour les audits DORA ?
Oui. Activ génère automatiquement des rapports PDF détaillés avec historique de scoring, liste des vulnérabilités détectées, actions correctives effectuées et évolution dans le temps. Ces documents constituent les preuves attendues par les auditeurs et les régulateurs (ACPR, AMF, BCE).
Comment évaluer la sécurité de mes prestataires tiers avec Activ ?
Activ analyse passivement les applications et services exposés sur internet de vos prestataires en entrant simplement leurs domaines dans la plateforme. Sans installation chez eux, vous obtenez une évaluation objective de leur niveau de sécurité, documentant votre démarche de surveillance des TPPI exigée par DORA.