Comment Activ contribue-t-il au CaRE ?
La solution Activ accompagne les établissements de santé (CHU, GHT, cliniques, EHPAD, GCS) dans leur mise en conformité avec le programme CaRe (Cyber accélération et Résilience des établissements), en couvrant l'axe Sécurité opérationnelle grâce à une protection et une surveillance continues de leurs applications web exposées sur internet.

Protection des applications de santé
Surveillance des prestataires et tiers
Cartographie de l'exposition
Alertes en temps réel
Pilotage et reporting pour la DSI
Détection des vulnérabilités
Quel est l’objectif du CaRE ?
Face à la recrudescence des attaques par ransomware et à l'impact direct sur la continuité des soins, CaRe structure une réponse nationale coordonnée autour de 4 axes et 20 objectifs opérationnels.
Axe 1 — Gouvernance et résilience.
Les organisations doivent impérativement évaluer les risques liés à leurs applications web, en tenant compte de leur criticité et de leur exposition
Axe 2 — Ressources et mutualisation.
Les incidents de sécurité liés aux applications web & aux APIs doivent déclencher des alertes immédiates pour permettre une intervention rapide
Axe 3 — Sensibilisation.
Les applications web développées ou hébergées par des tiers doivent être régulièrement auditées pour évaluer leur résilience
Axe 4 — Sécurité opérationnelle.
Les applications web doivent être analysées régulièrement pour détecter et corriger les vulnérabilités (par exemple, Injection, Cross-Site Scripting, XXE, Sensitive Data Exposure)
Comment répondre au CaRE ?
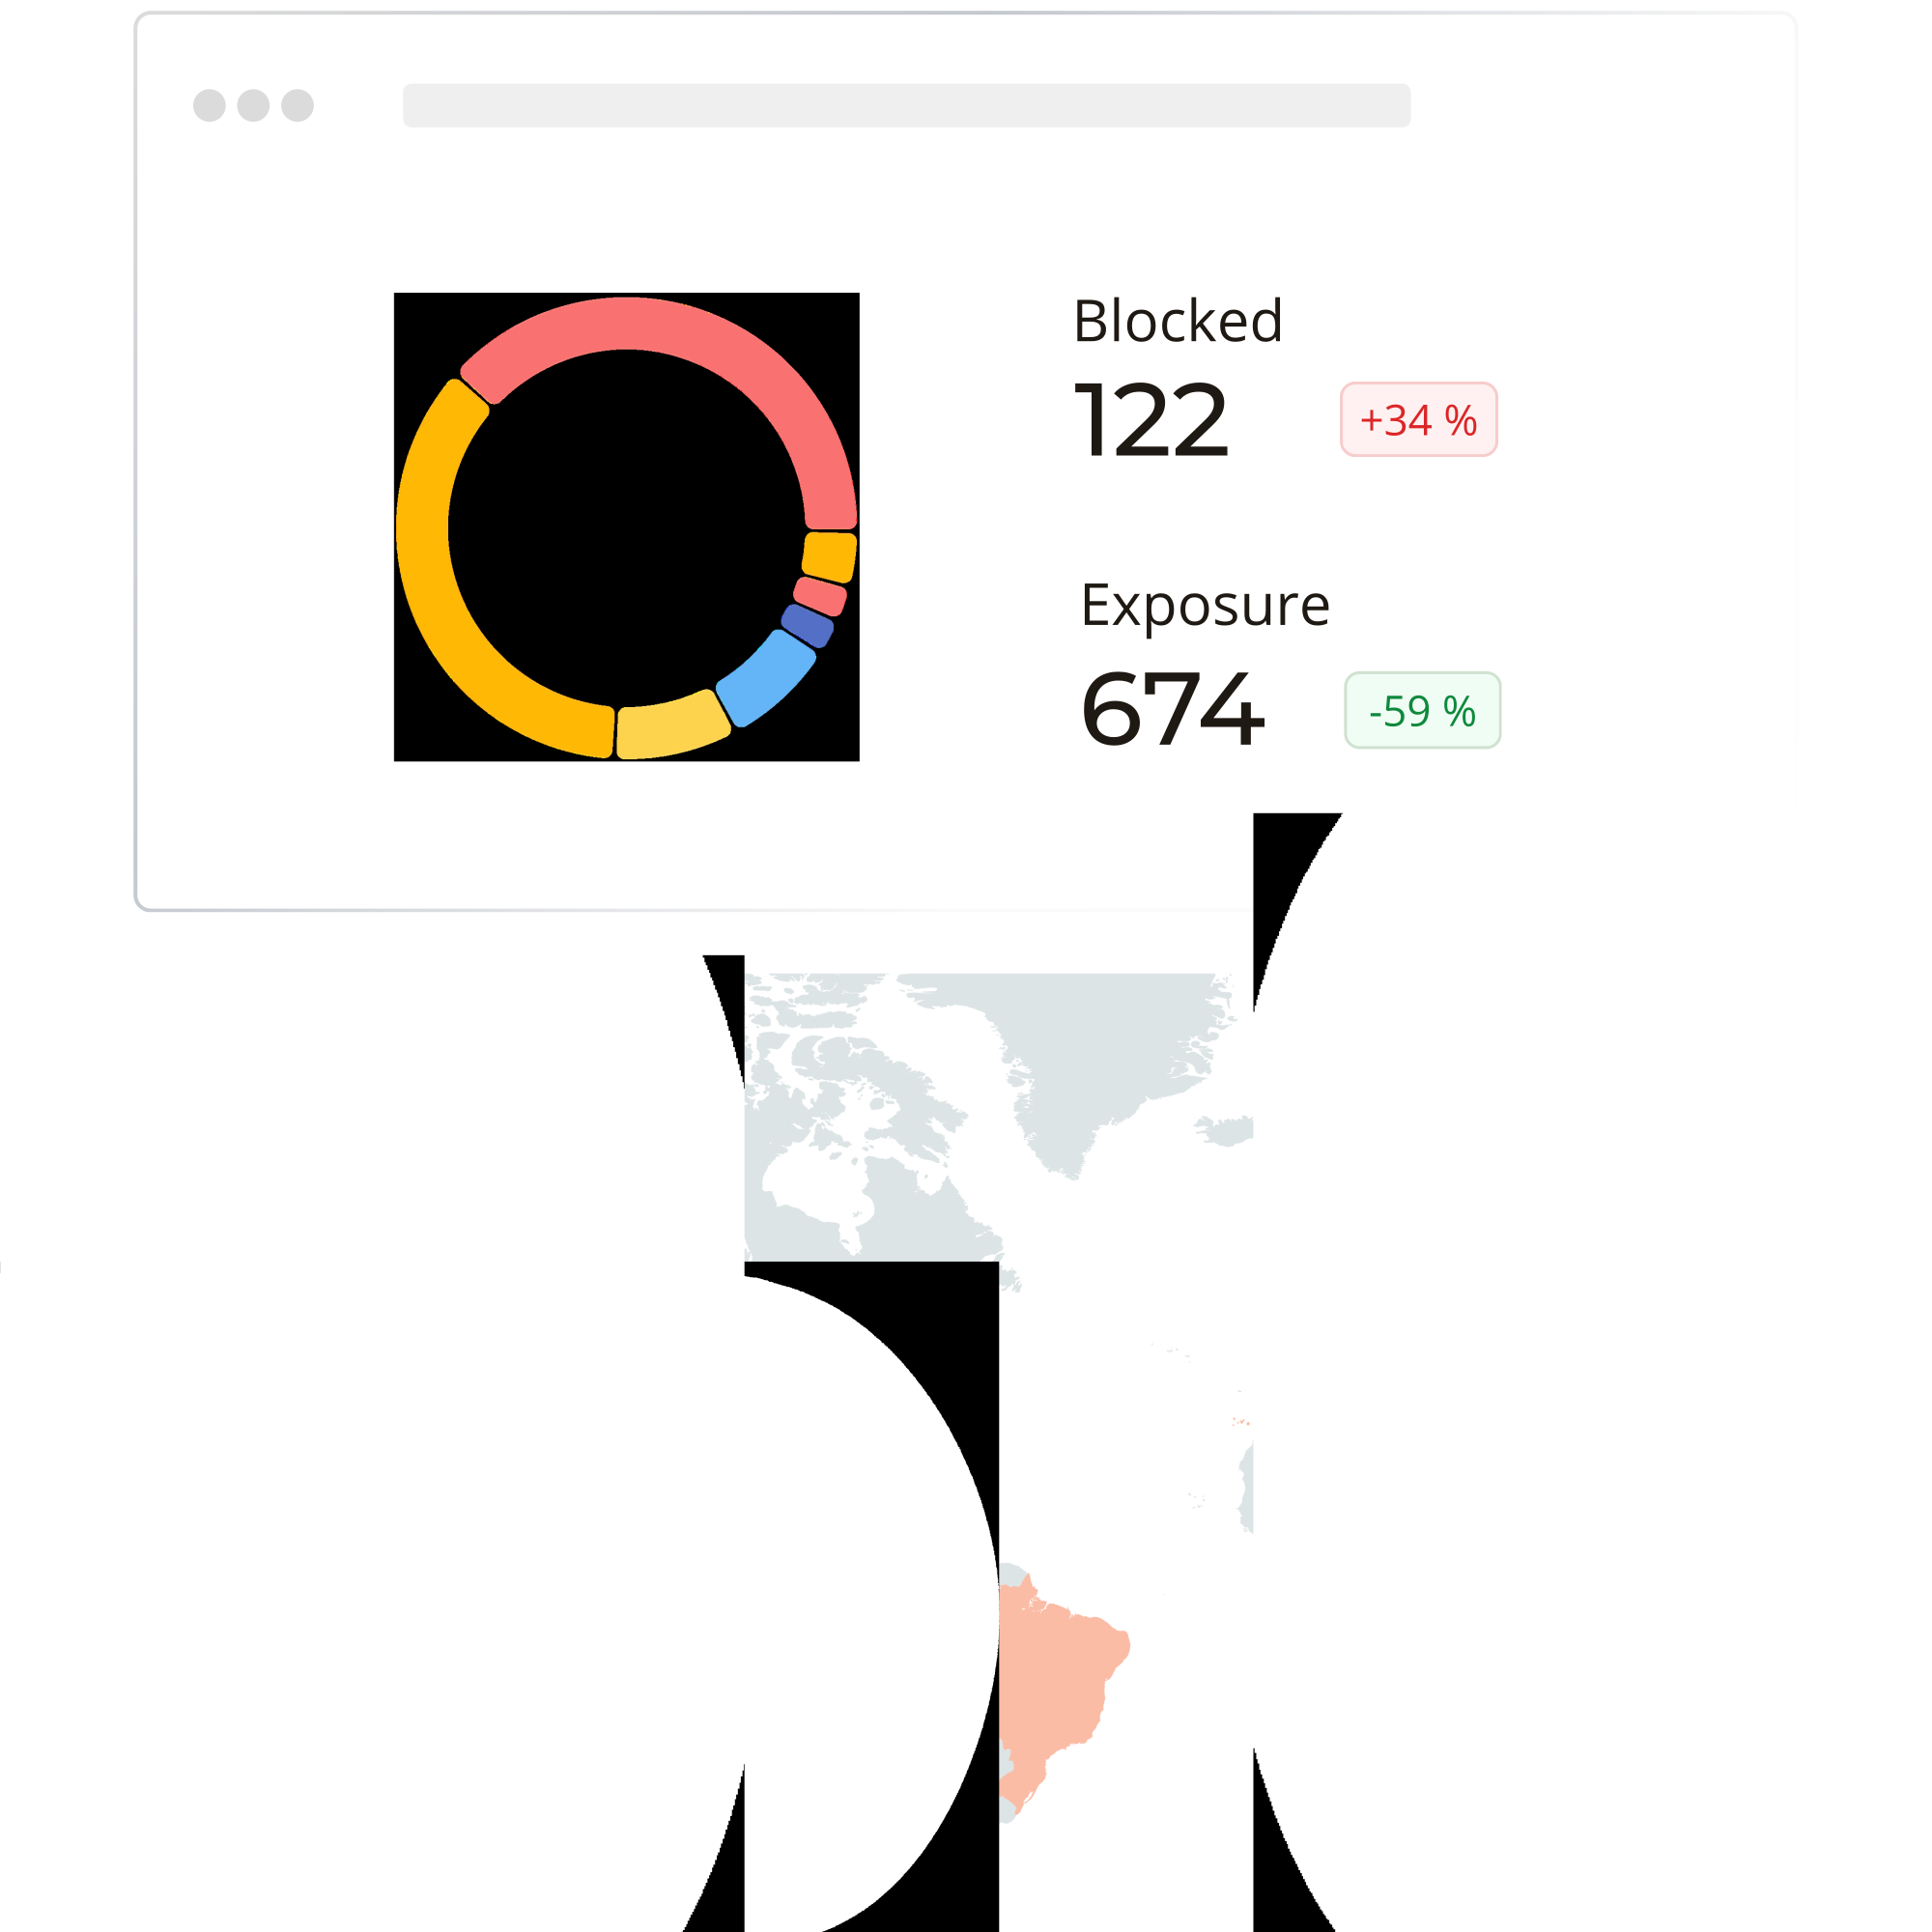
Une mise en conformité simplifiée.
La solution SaaS 100% française, hébergée en France et en Europe, s'inscrit naturellement dans les exigences de souveraineté numérique attendues dans le secteur de la santé.

Axe 4
Une question ?
Retrouvez les réponses aux questions les plus courantes sur la cybersécurité et notre solution.
Vous ne trouvez pas ce que vous cherchez ? Nos experts sont disponibles pour répondre à vos questions.
Quels établissements de santé sont concernés par le programme CaRe ?
Le programme CaRe concerne l'ensemble des établissements de santé publics et privés : CHU, CHR, CH, cliniques privées, GHT, GCS, EHPAD et établissements médico-sociaux. Les établissements les plus critiques (ES3) sont prioritaires et bénéficient d'un accompagnement renforcé de l'ANS et des CSIRT régionaux.
Comment Activ s'intègre-t-il dans le SI hospitalier sans perturber la continuité des soins ?
Activ est une solution SaaS en mode reverse proxy qui ne nécessite aucune installation sur les systèmes de l'établissement. Le déploiement s'effectue en moins de 30 minutes par simple modification DNS. La solution opère de manière transparente sans impact sur les applications métier ni sur la continuité des soins.
Activ est-il conforme aux exigences des értablissements de santé ?
Activ est une solution 100% française, hébergée dans des datacenters en France métropolitaine. La plateforme est alignée sur les normes ISO 27001 et ISO 27017.
Peut-on utiliser les financements CaRe pour acquérir Activ ?
Le programme CaRe prévoit des dotations spécifiques pour financer les investissements en cybersécurité des établissements de santé. Activ est une solution de sécurité opérationnelle éligible aux investissements financés dans le cadre de l'axe 4 du programme. Contactez votre ARS ou l'ANS pour connaître les modalités de financement applicables à votre établissement.
Comment Activ protège-t-il les données de santé des patients ?
Le WAAP bloque en temps réel les tentatives d'accès non autorisés aux données de santé via les applications web : injections SQL ciblant les bases de données patients, credential stuffing sur les portails de connexion, exfiltration via des bots malveillants, et exploitation de CVE connues dans les applications de santé. Le module EASM/DAST identifie en amont les vulnérabilités pouvant exposer ces données.