Détectez vos risques.
Bloquez les attaques.
Votre sécurité applicative est toujours sous contrôle. La plateforme surveille votre surface d'attaque, priorise les vulnérabilités réelles et bloque les menaces instantanément avec l’IA.
des attaques sont opportunistes.
d'attaques en plus chaque année.
Une nouvelle approche.
Réduisez vos risques.
Améliorez votre sécurité.
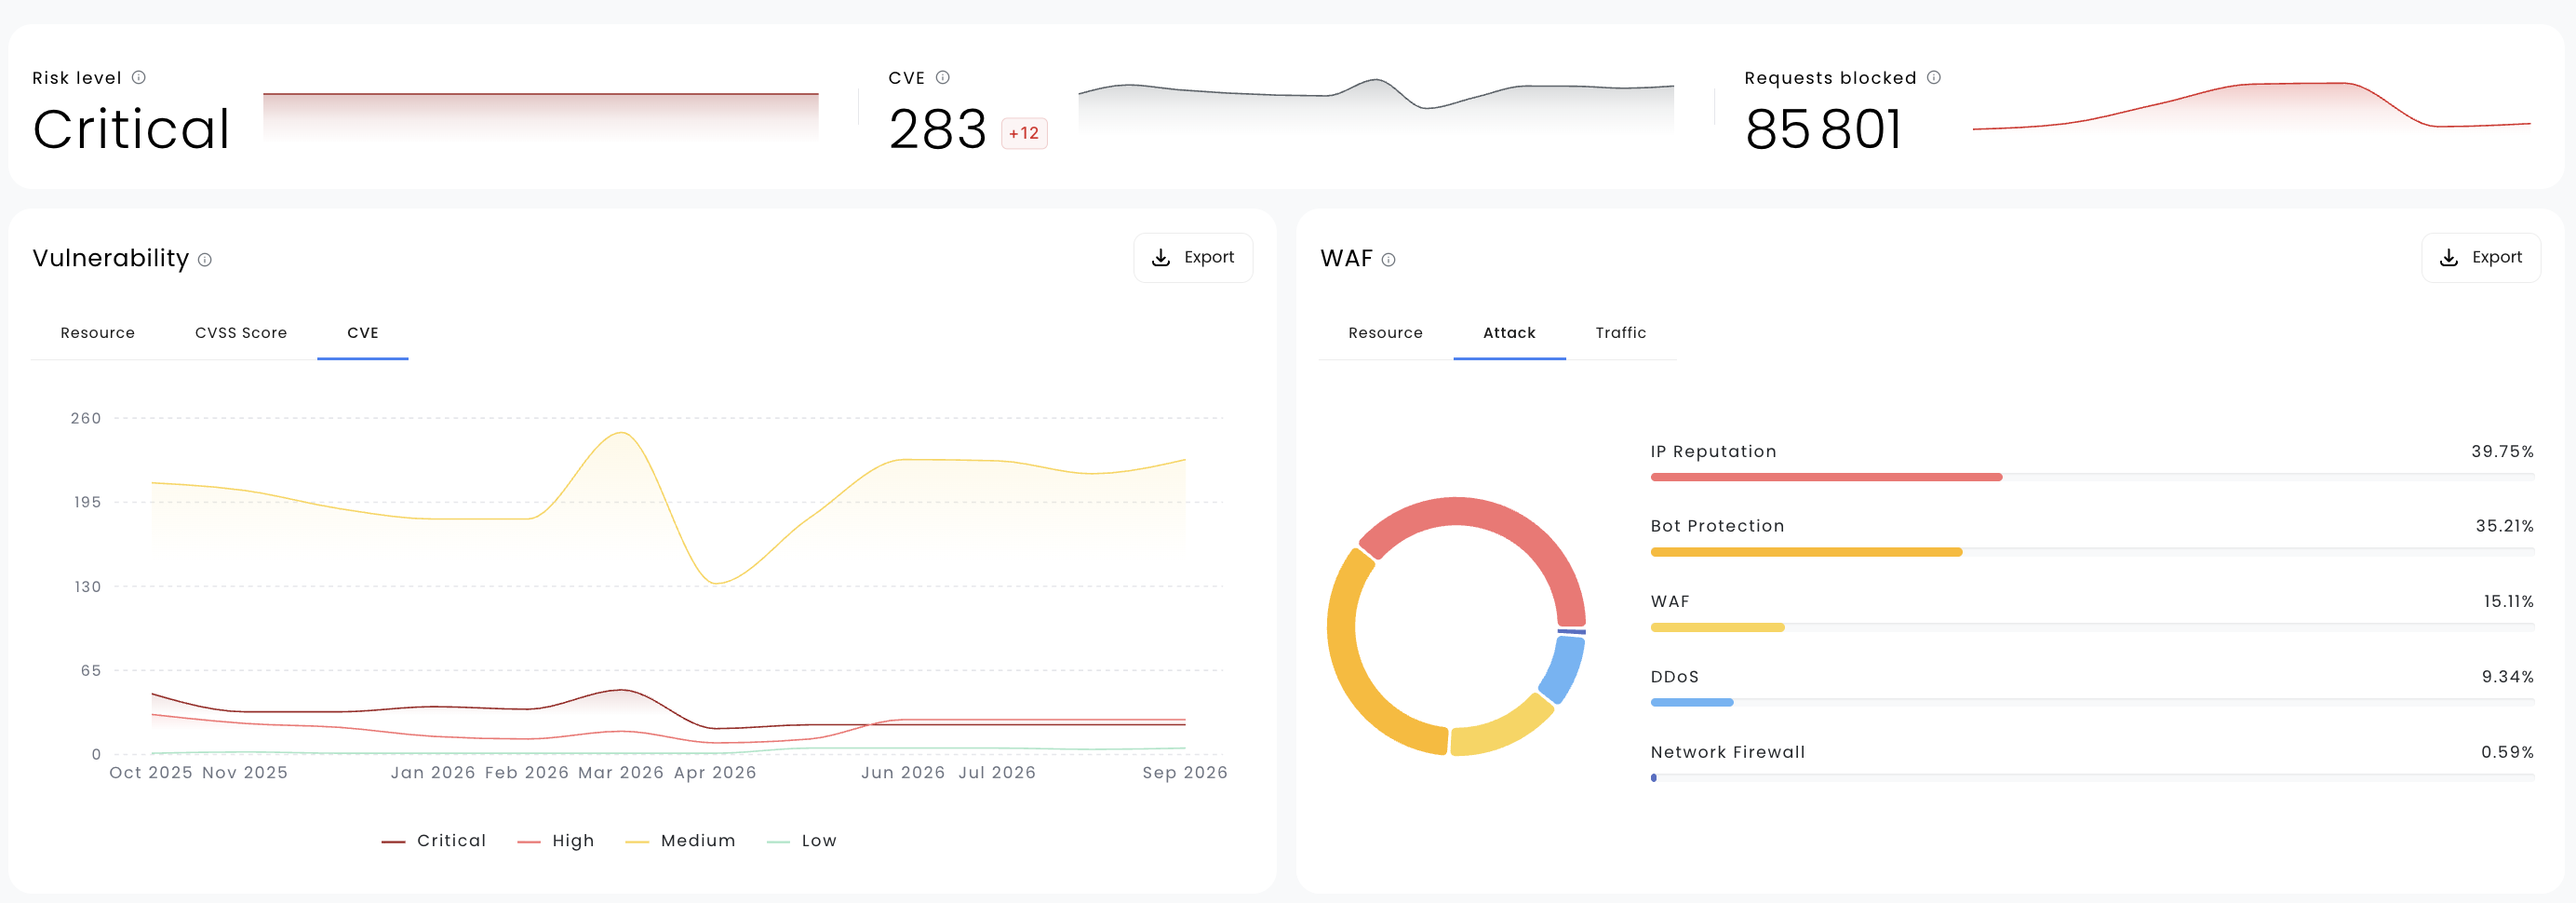
Centralisez la surveillance de vos risques, et bloquez jusqu'aux attaques web les plus avancées. Vous améliorez votre politique de sécurité et répondez aux exigences réglementaires.
Une plateforme pensée pour votre sérénité applicative.
Corrigez mieux.
Sécurisez en profondeur.
Une protection opérationnelle en moins de 30 minutes, la plateforme surveille et sécurise vos services numériques exposés sans mobiliser quotidiennement vos équipes.
Détectez les évolutions de votre surface d'attaque.
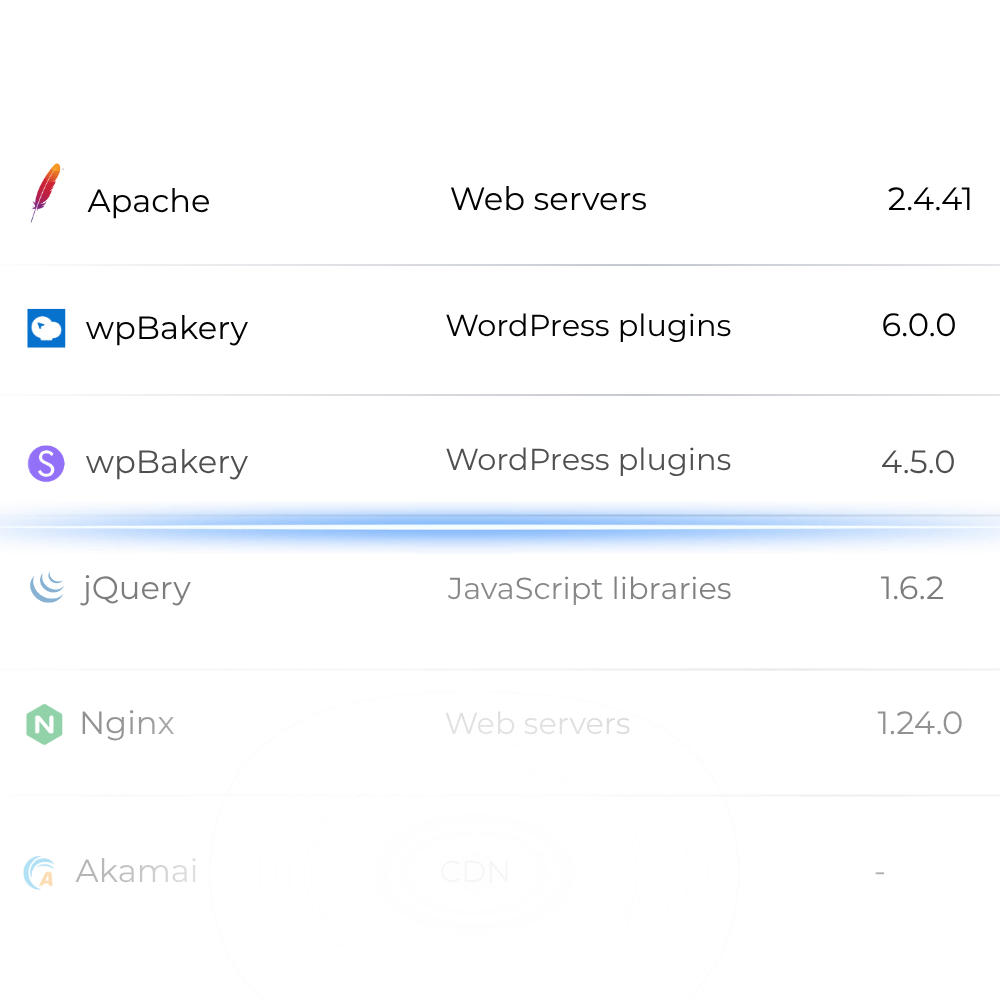
Cartographie quotidienne de votre surface d'attaque avec identification des risques critiques. Une vision actualisée automatiquement, vous êtes le premier informés des évolutions.

Détection des technologies, ports, sous-domaines

Suivi de l'évolution de votre exposition

Sans agent et transparent pour votre infrastructure
Corrigez rapidement vos risques prioritaires.
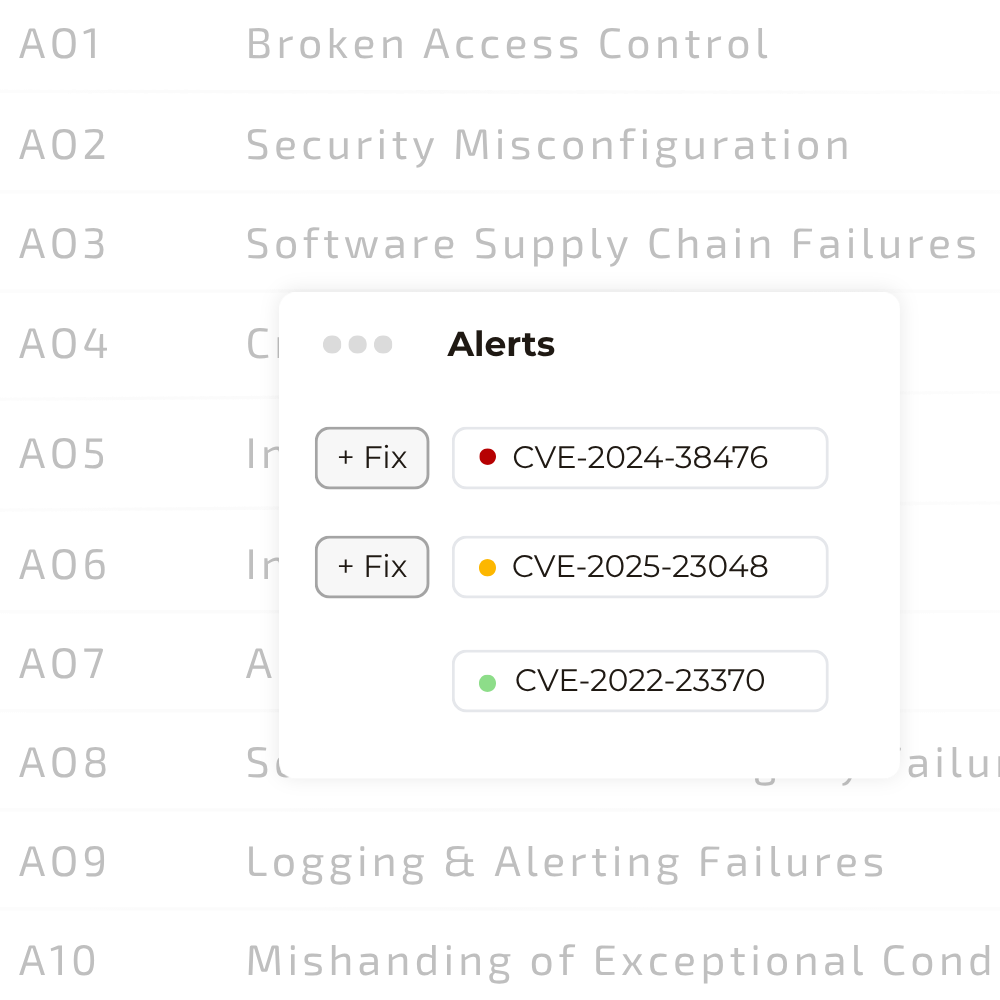
Réduction du temps entre la détection, votre plan d’action, et vos corrections. Un patch management efficace orienté sur ce qui est réellement prioritaires pour vous.

Vue globale de votre niveau de sécurité

Hiérarchisation de vos risques

Priorisation des actions de remédiation
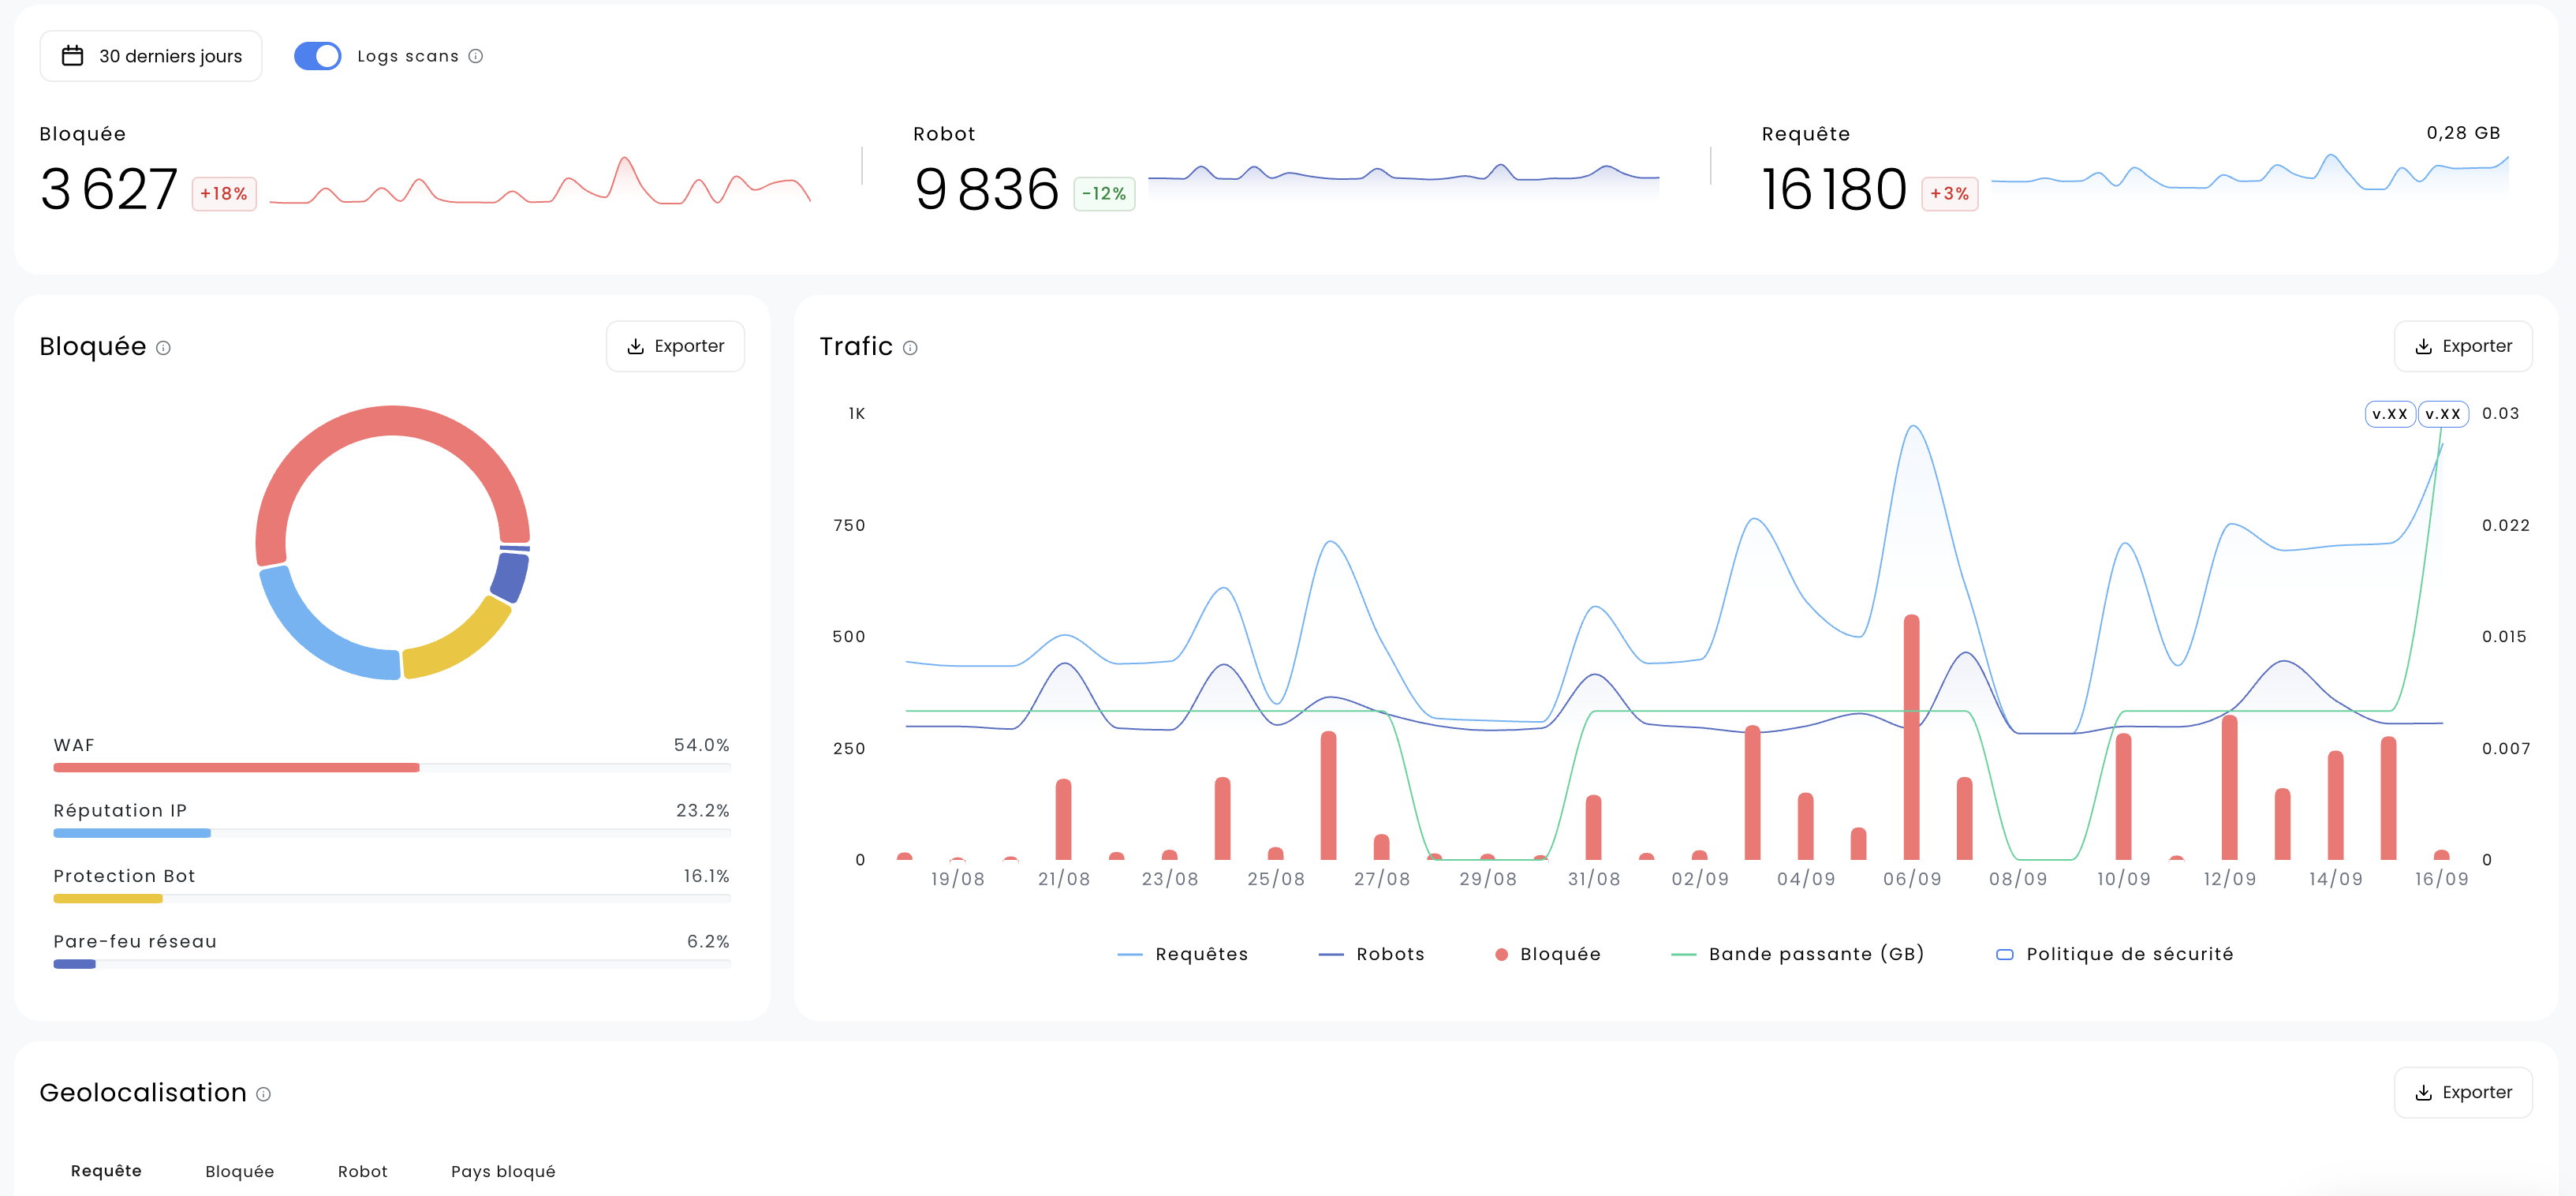
Bloquez en temps réel toutes vos attaques web.
Pare-feu applicatif avancé contre l'ensemble des attaques web : DDoS, exploits, attaques avancées, et failles 0-day. Votre application reste toujours disponible.

Protection automatisée grâce à l’IA

Optimisation du trafic par le CDN

Activation rapide, aucune configuration
De nouveaux angles morts.
Chaque nouveau projet, chaque sous-domaine oublié est un angle mort potentiel.
Des menaces évolutives.
Vos applications sont exposées en permanence. Vos applications sont attaquées. sans que personne ne le sache.
Une conformité à respecter.
Préparer un rapport de sécurité prend du temps. Les données sont éparpillées, les indicateurs difficiles à consolider.
Les éditeurs de logiciels font évoluer leurs applications en permanence. Notre solution assure une visibilité continue sur leur surface d'exposition, sans jamais ralentir leurs cycles de déploiement.
Les plateformes audiovisuelles sont exposées et sujettes à une forte audience. Nous assurons leur protection contre les attaques, à tout moment.
Les acteurs de la finance et de la comptabilité manipulent des données sensibles soumises à des exigences de conformité strictes. Nous leur garantissons une protection sans faille exposée, alignée sur ces impératifs réglementaires.
Les infrastructures numériques du secteur de l'énergie sont critiques pour la continuité d'activité. Nous y sécurisons les services exposé, là où la moindre faille peut avoir des conséquences bien au-delà du digital.
Prêt à commencer ?
Vous êtes accompagnés par nos experts, de la prise en main jusqu'à la formation de vos équipes.
- Activation en moins de 30 minutes
- Audit de vulnérabilité offert
- Essai gratuit sans engagement
Conçue pour vous.
Et toutes les équipes.
Pensée pour les développeurs, les équipes IT, les RSSI et les DSI, la plateforme vous accompagne au quotidien dans le maintien en condition de sécurité de vos services numériques.
Collaborez en équipe ou pilotez vos partenaires : vous disposez à tout moment des indicateurs nécessaires pour contrôler votre risque applicatif.
Derniers articles d'actualités.
Explorez nos actualités et analyses sur les menaces actuelles.

Une question ?
Retrouvez les réponses aux questions les plus courantes sur la cybersécurité et notre solution.
Vous ne trouvez pas ce que vous cherchez ? Nos experts sont disponibles pour répondre à vos questions.
La plateforme nécessite-t-elle une installation ou un déploiement sur mon infrastructure ?
Non, Activ est une solution 100% SaaS. Aucun agent à déployer, aucune modification de votre infrastructure existante. L'activation du WAF repose sur une simple redirection DNS, et l'EASM démarre dès l'enregistrement de votre première URL.
Combien de temps faut-il pour être protégé après la souscription ?
La protection est effective en quelques minutes. L'analyse Flash se déclenche automatiquement dès l'enregistrement de votre première ressource, et le WAF est opérationnel en moins de 15 minutes le temps de la propagation DNS.
Les deux modules EASM et WAF sont-ils indépendants ou doivent-ils être utilisés ensemble ?
Les deux modules sont indépendants et peuvent être souscrits séparément. Cependant, leur utilisation combinée constitue la véritable force de la plateforme, l'EASM détecte les vulnérabilités pendant que le WAF les bloque en temps réel, offrant une vision unifiée de votre exposition et de votre protection.
Comment la plateforme s'intègre-t-elle dans nos outils existants ?
Activ expose l'ensemble de ses fonctionnalités via une API REST, permettant une intégration dans vos outils de pilotage existants, SIEM, tableaux de bord internes, workflows de remédiation. Les rapports et alertes sont également exportables en CSV pour une exploitation dans vos outils habituels.
La plateforme convient-elle aux organisations sans équipe sécurité dédiée ?
Oui, c'est précisément l'un des objectifs d'Activ. L'interface a été conçue pour être accessible sans expertise particulière en cybersécurité. Les indicateurs sont priorisés automatiquement, les recommandations de remédiation sont intégrées, et notre équipe support basée en France accompagne chaque client dans la prise en main et l'optimisation de la plateforme.