Comment Activ contribue-t-il au CRA ?
La solution Activ accompagne les fabricants et éditeurs de logiciels dans leur conformité au Cyber Resilience Act (CRA), en assurant la surveillance continue des vulnérabilités de leurs produits exposés sur internet et en leur fournissant les preuves documentaires attendues par les régulateurs européens.

Documentation et traçabilité
Sécurité by design
Gestion continue des vulnérabilités
Alertes en temps réel
Suivi des composants tiers
Notification des incidents de sécurité
Quel est l’objectif du Cyber Resilience Act ?
Il s'applique aux fabricants, importateurs et distributeurs commercialisant ces produits dans l'UE.
Les obligations de sécurité couvrent l'ensemble du cycle de vie du produit, de la conception à la fin de support.
Garantir la sécurité des produits numériques dès leur conception.
Les organisations doivent impérativement évaluer les risques liés à leurs applications web, en tenant compte de leur criticité et de leur exposition
Assurer la gestion des vulnérabilités tout au long du cycle de vie.
Les incidents de sécurité liés aux applications web & aux APIs doivent déclencher des alertes immédiates pour permettre une intervention rapide
Notifier rapidement les vulnérabilités activement exploitées.
Les applications web développées ou hébergées par des tiers doivent être régulièrement auditées pour évaluer leur résilience
Responsabiliser les fabricants et protéger les utilisateurs finaux.
Les applications web doivent être analysées régulièrement pour détecter et corriger les vulnérabilités (par exemple, Injection, Cross-Site Scripting, XXE, Sensitive Data Exposure)
Comment Activ
répond au CRA ?
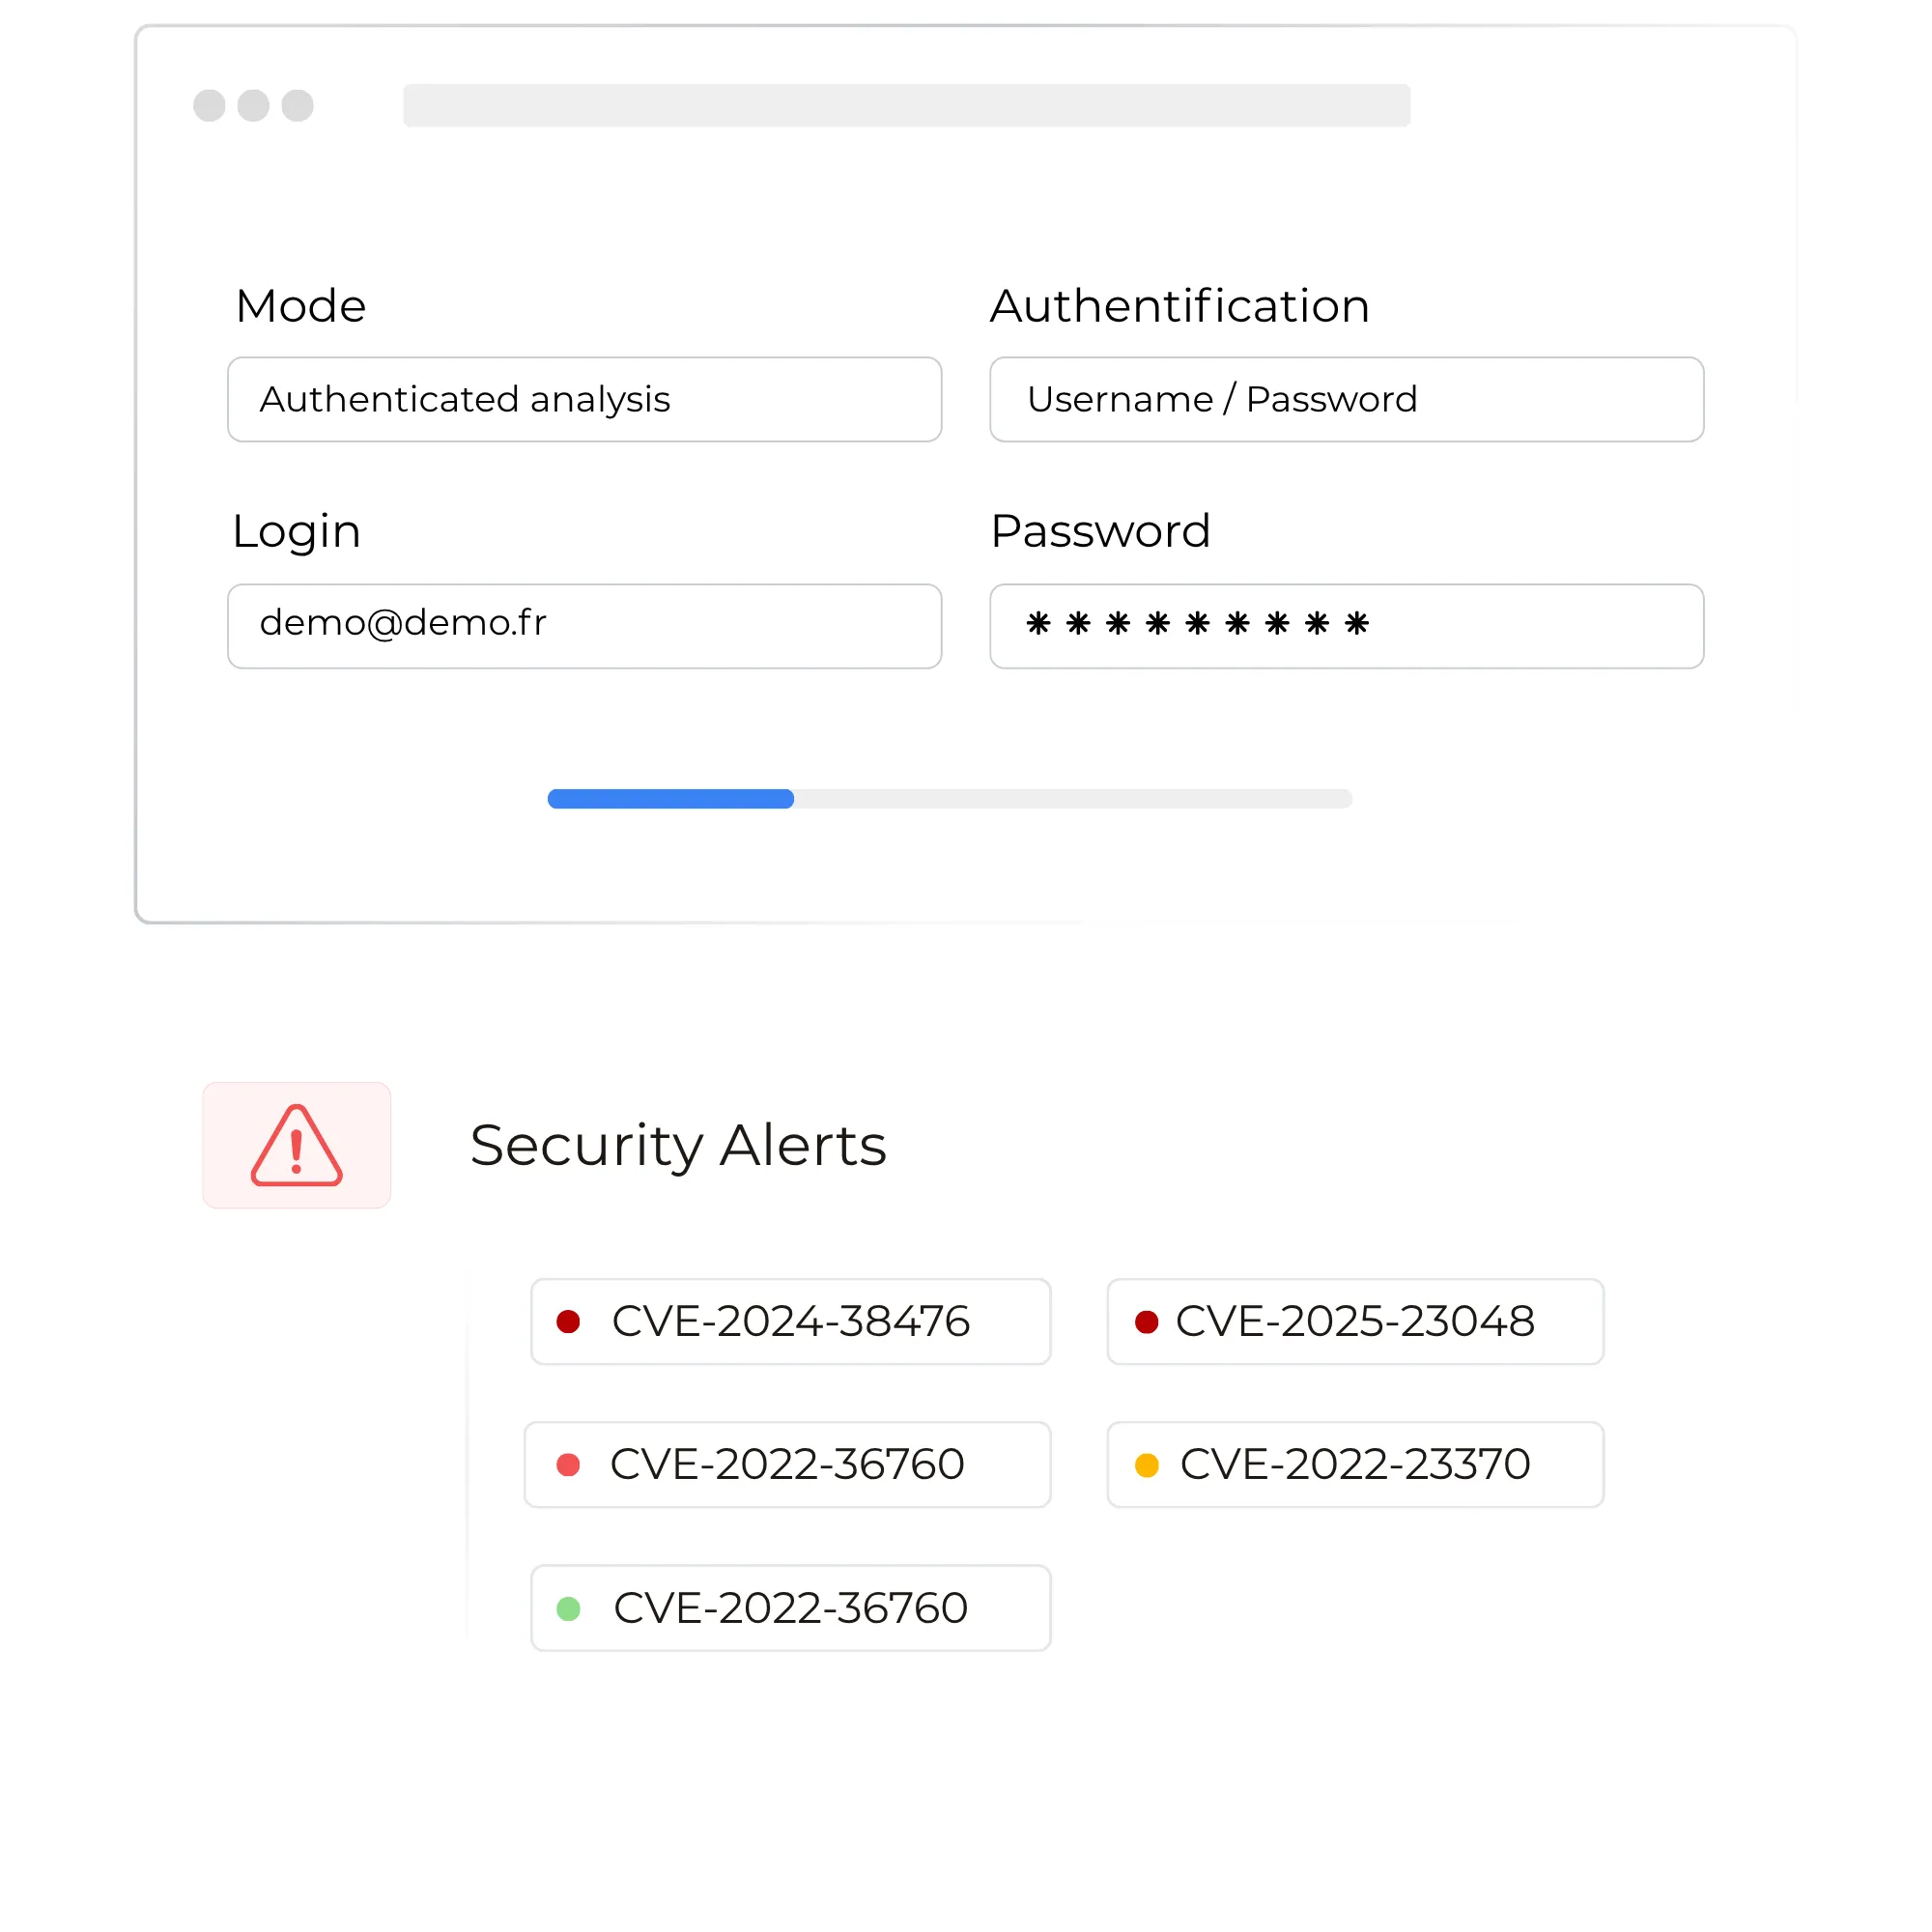
Une mise en conformité simplifiée.
Activ automatise la surveillance des CVE, les tests de sécurité DAST et la génération des rapports de conformité, réduisant considérablement la charge administrative pour les équipes de développement et sécurité.

Annexe I, partie I
Une question ?
Retrouvez les réponses aux questions les plus courantes sur la cybersécurité et notre solution.
Vous ne trouvez pas ce que vous cherchez ? Nos experts sont disponibles pour répondre à vos questions.
Quels produits sont concernés par le Cyber Resilience Act ?
Le CRA s'applique à tous les produits comportant des éléments numériques commercialisés dans l'UE : logiciels, applications web, objets connectés (IoT), équipements réseau, antivirus, navigateurs, gestionnaires de mots de passe, etc. Les produits les plus critiques (classe II : OS, hyperviseurs, firewalls, gestionnaires de mots de passe) sont soumis à une certification tierce obligatoire.
Quelle est la durée d'obligation de support imposée par le CRA ?
Les fabricants doivent assurer la gestion des vulnérabilités et fournir des mises à jour de sécurité gratuites pendant toute la durée de support attendue du produit, avec un minimum de 5 ans. Cette obligation impose une surveillance continue des CVE affectant les composants utilisés.
Comment Activ aide-t-il à détecter les vulnérabilités à notifier sous 24h ?
Activ intègre le catalogue CISA KEV (Known Exploited Vulnerabilities) qui liste les vulnérabilités activement exploitées dans la nature. Lorsqu'une CVE affectant vos produits apparaît dans ce catalogue, Activ génère immédiatement une alerte critique, vous permettant de respecter l'obligation de notification à l'ENISA sous 24 heures.
Activ peut-il être intégré dans le pipeline de développement (CI/CD) ?
Oui. Activ propose une intégration CI/CD permettant de déclencher automatiquement des tests de sécurité DAST à chaque build ou déploiement. Cette intégration permet de valider la sécurité des nouvelles versions avant leur mise en production, conformément aux exigences de security by design du CRA.
Quelles sanctions en cas de non-conformité au CRA ?
Le CRA prévoit des sanctions pouvant atteindre 15 millions d'euros ou 2,5% du chiffre d'affaires mondial annuel (le montant le plus élevé étant retenu) pour les non-conformités aux exigences essentielles. Les produits non conformes peuvent également faire l'objet de restrictions ou d'interdictions de commercialisation dans l'UE.