Bloquez les attaques web grâce à l'IA.
Une protection en temps réel de vos applications.
Une IA aussi fiable que puissante.
CDN, la rapidité avec la sécurité.
Aucune latence liée à l'analyse de sécurité, des temps de chargement réduits, une expérience utilisateur améliorée et un signal positif sur vos Core Web Vitals pour votre référencement naturel.
Protection DDoS.
Chaque requête suspecte reçoit un score d'anomalie individuel. Les attaques sophistiquées qui imitent le comportement humain sont identifiées et neutralisées avant d'atteindre votre infrastructure.
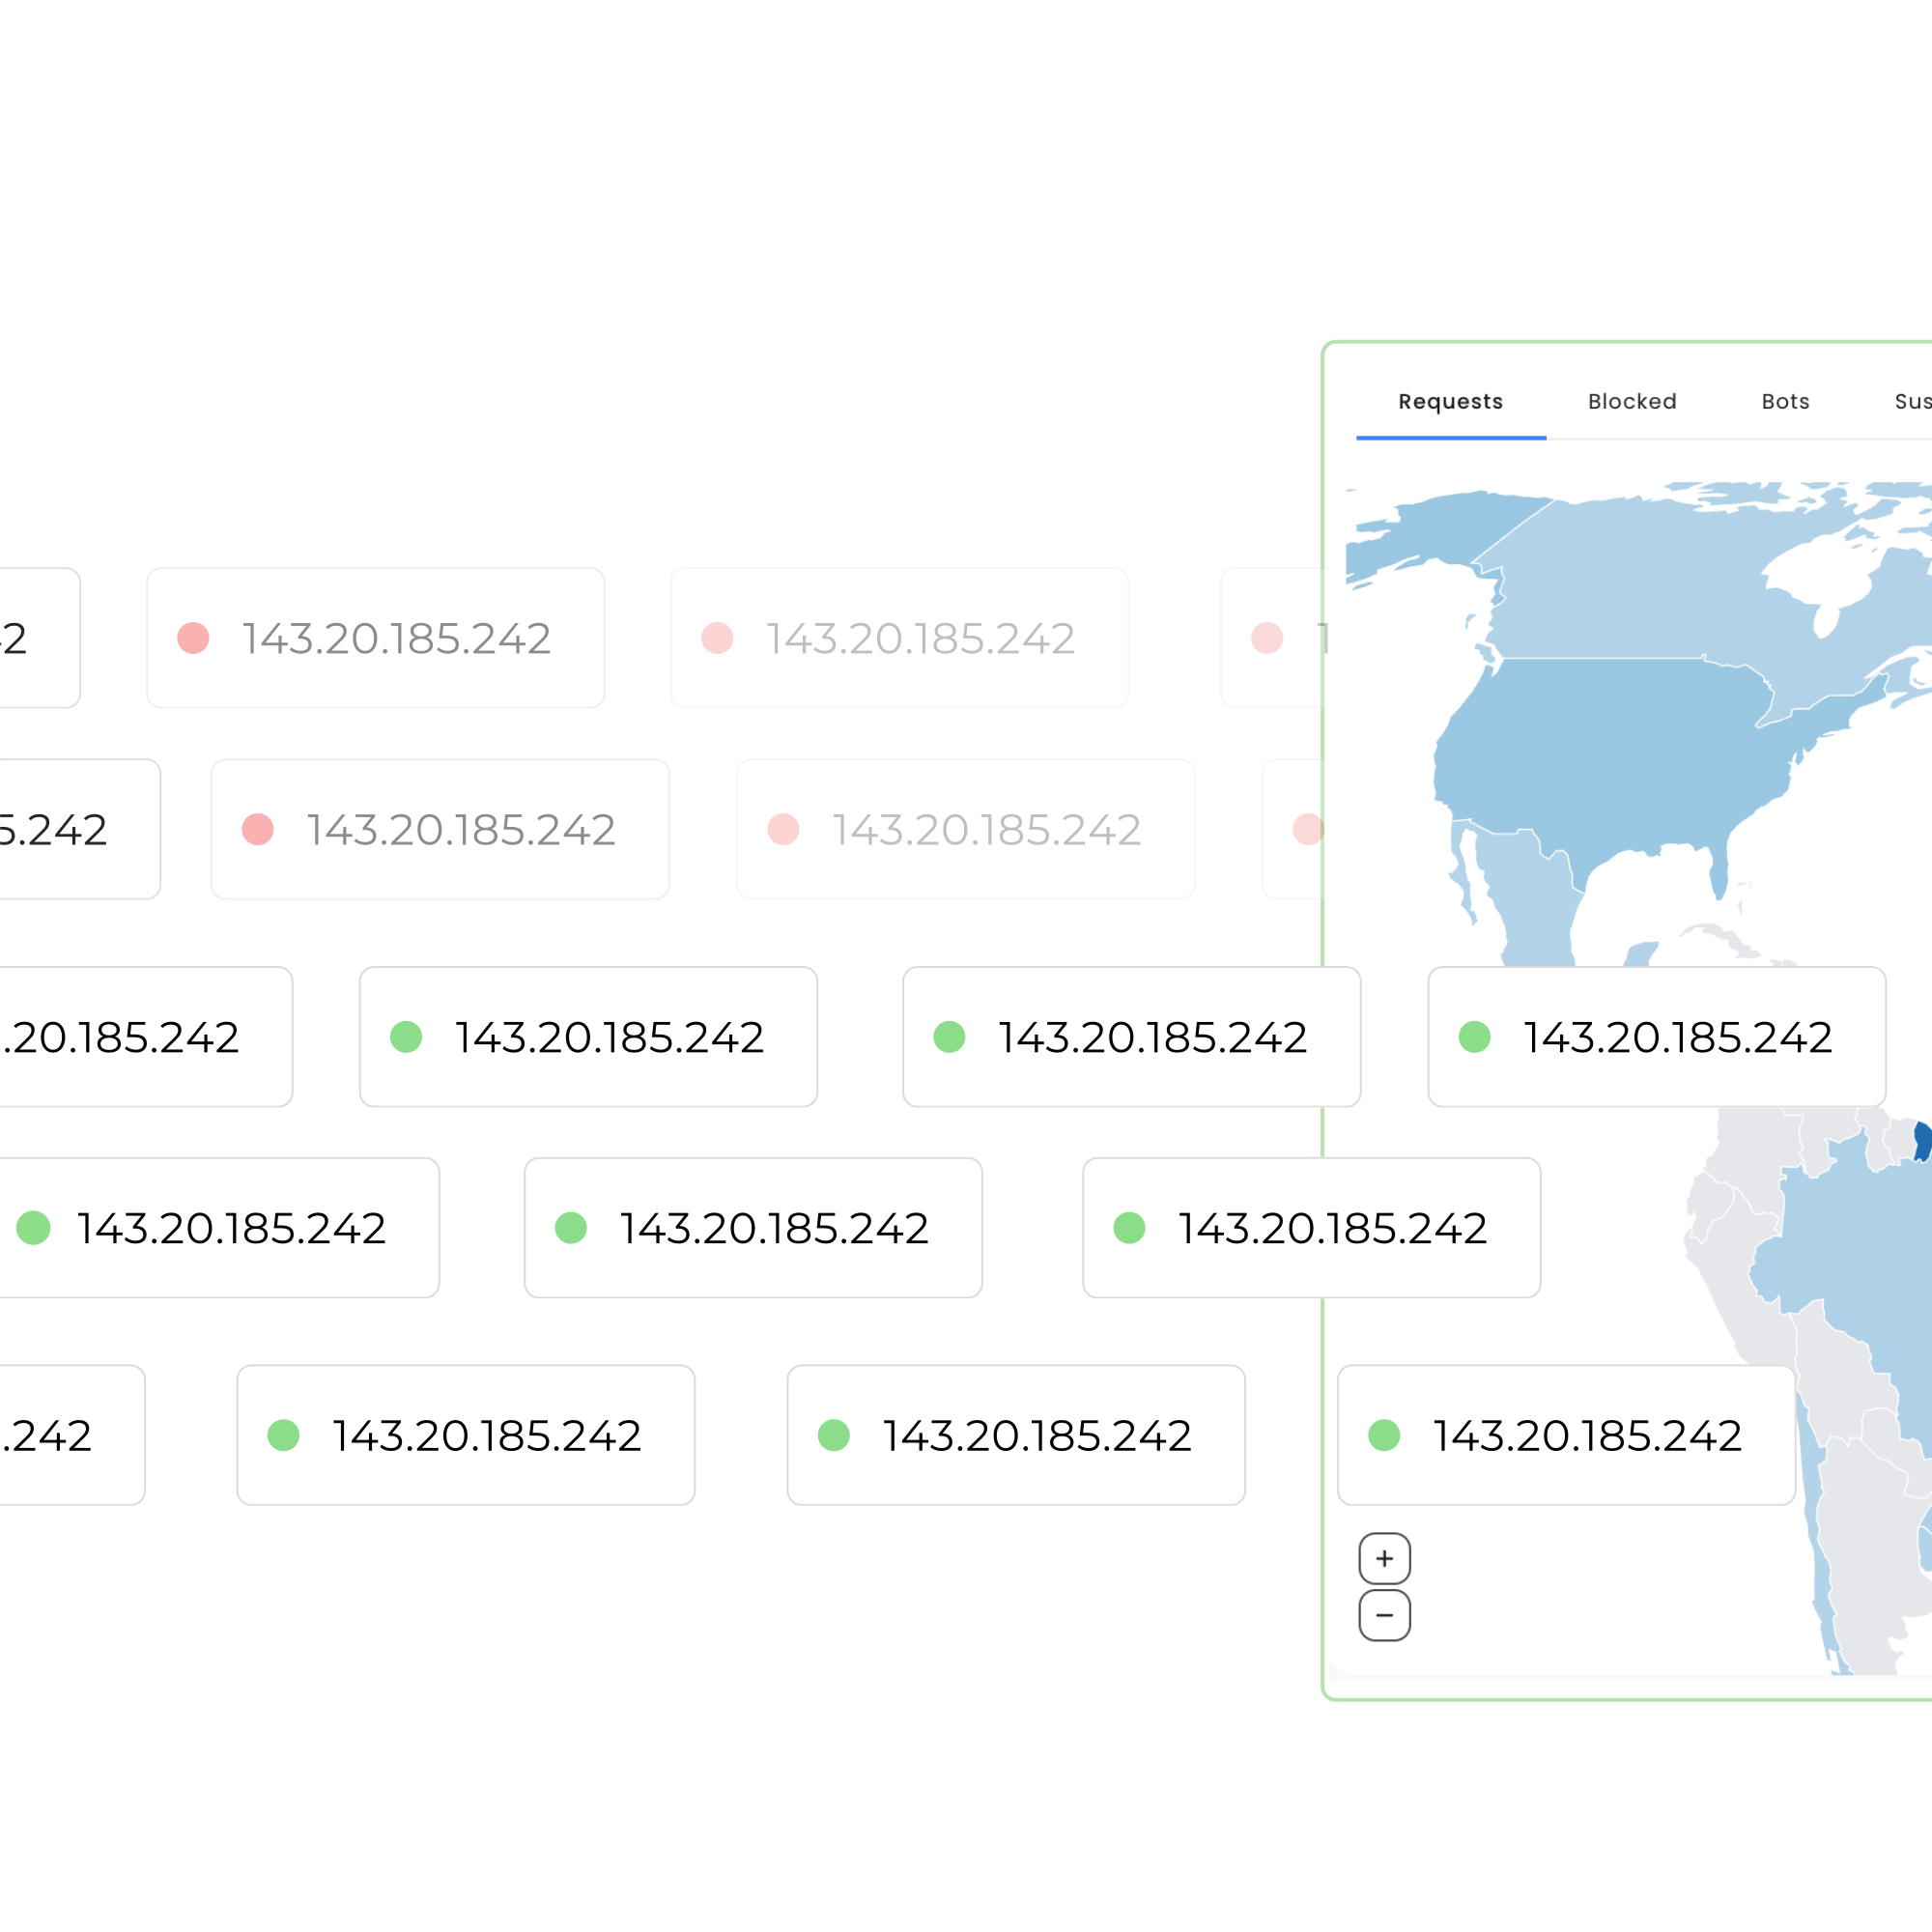
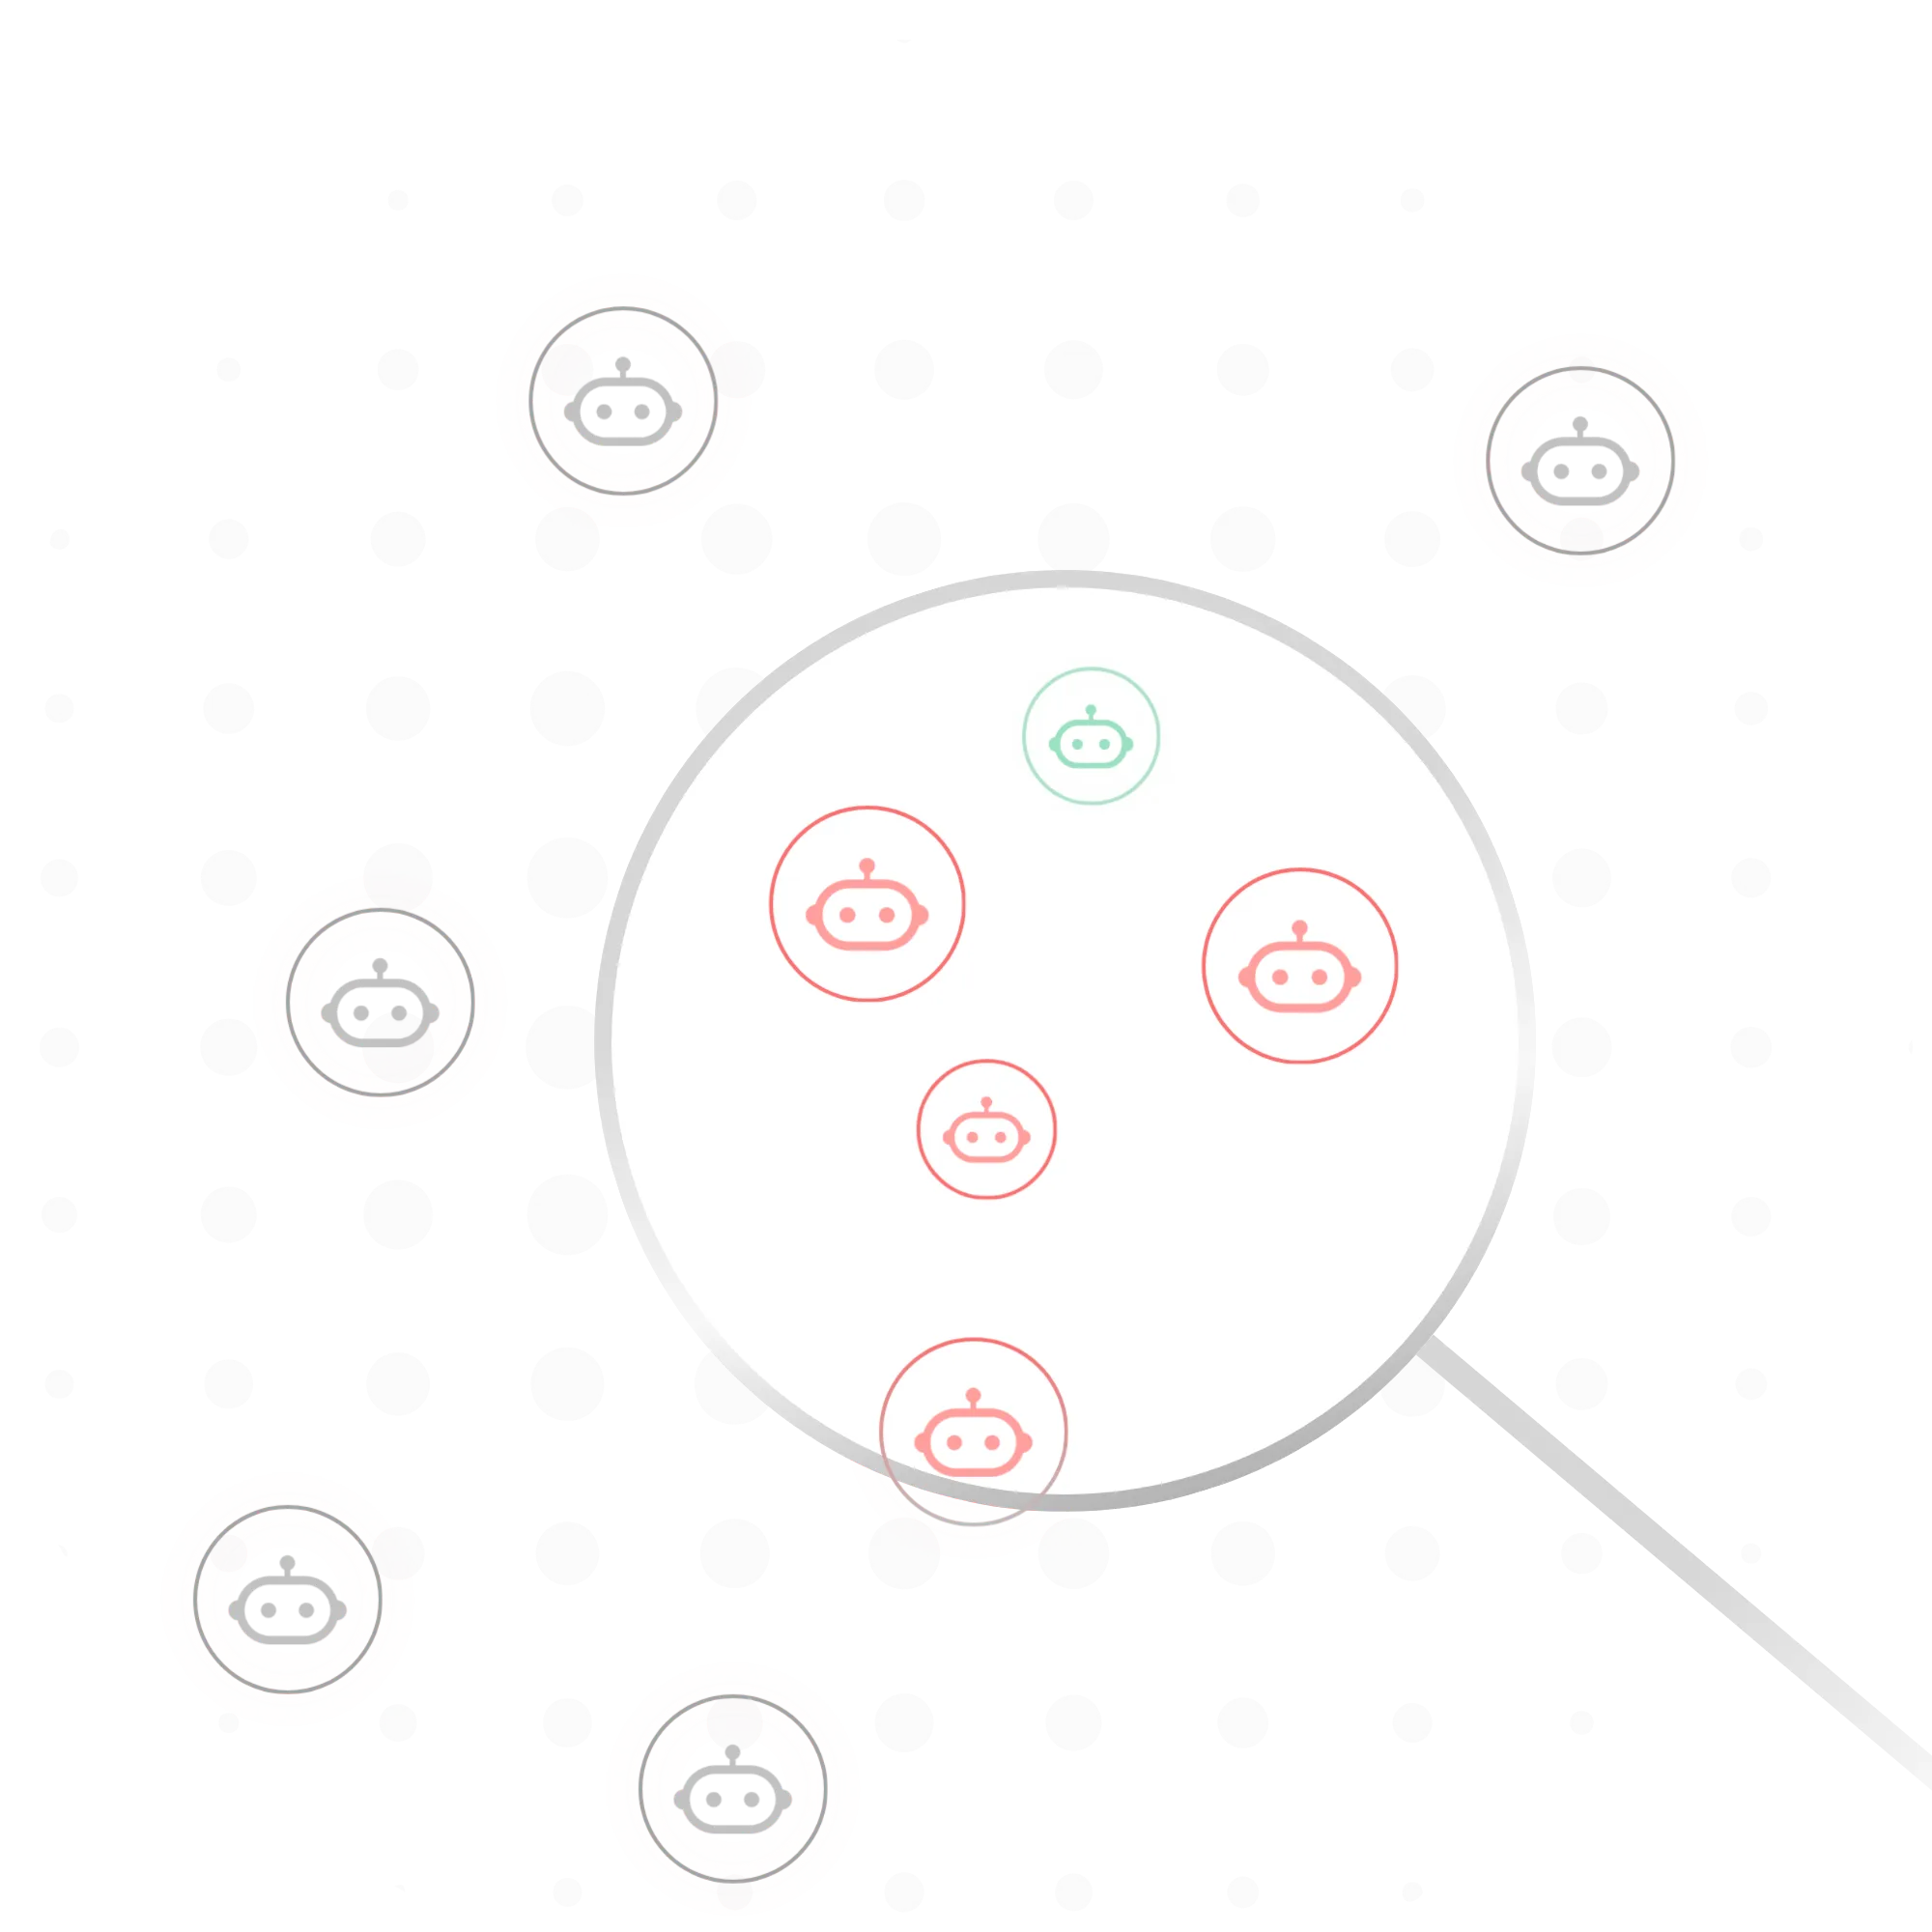
Visibilité des bots.
Vous disposez d'une visibilité complète sur l'ensemble du trafic automatisé traversant votre application, en temps réel.
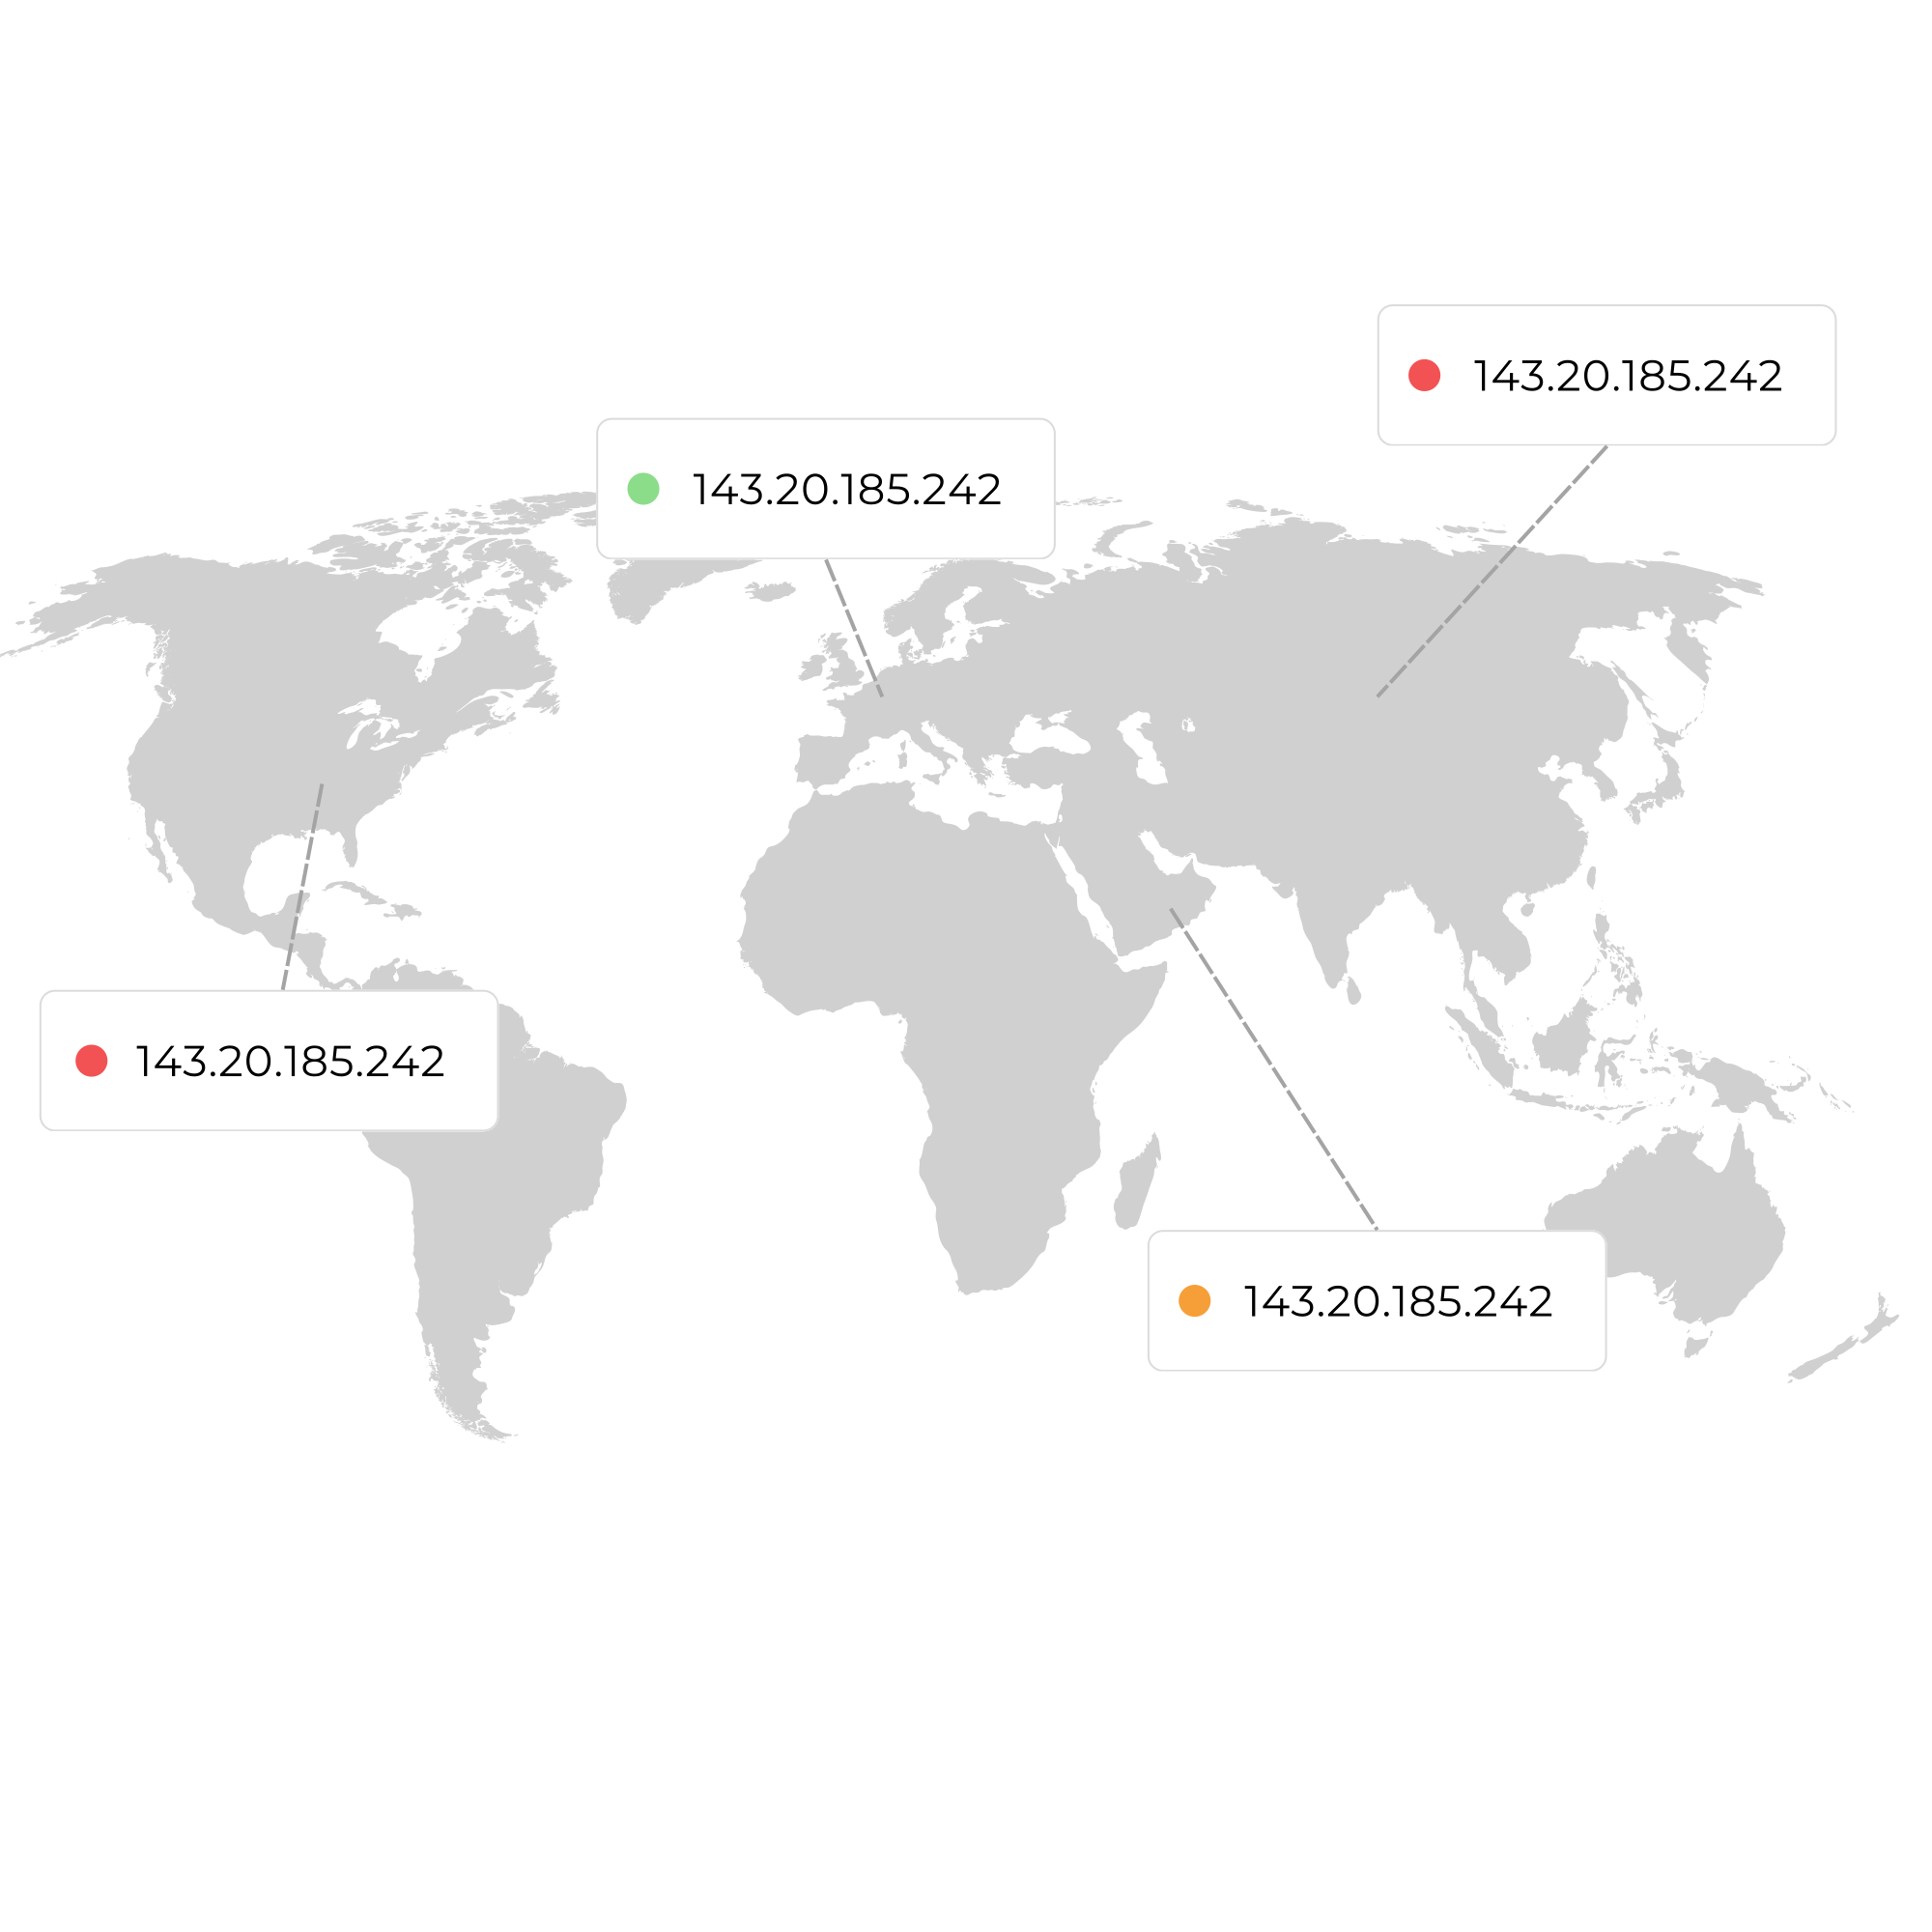
IP réputation.
Avant même que l'IP formule sa première requête sur votre application, sa réputation est déjà établie, et la décision de filtrage, déjà prise.
Automatisez votre protection web.
Bénéficiez d'une protection web et API active 24h/24, entièrement automatisée.
Le moteur analyse, filtre et bloque en quelques millisecondes, sans alourdir l'expérience de vos utilisateurs légitimes.

Définition d’un parcours type.

Détection des attaques.

Adaptation aux changements.

Apprentissage continu.

Bannissement discret.

Certificat SSL et anti-DDoS.
Démarrer en 3 étapes.
Redirection DNS.
Protection & calibration IA.
Supervision continue.
Votre service reste toujours disponible.
Chaque requête est analysée en quelques millisecondes, les performances et l'expérience de vos utilisateurs sont conservées, même face aux attaques applicatives les plus sophistiquées.
Une question ?
Retrouvez les réponses aux questions les plus courantes sur le WAF et la protection des API.
Vous ne trouvez pas ce que vous cherchez ? Nos experts sont disponibles pour vous accompagner.
Qu'est-ce qu'un WAF et comment fonctionne-t-il ?
Un WAF (Web Application Firewall) est un système de protection qui analyse et filtre le trafic HTTP/HTTPS entre internet et vos applications web. Le WAAP d'Activ inspecte chaque requête en temps réel selon des critères multiples, réputation de l'émetteur, signatures d'attaques, comportement comportemental et bloque les requêtes malveillantes avant qu'elles n'atteignent votre serveur. Le tout en quelques millisecondes, sans impact sur l'expérience de vos utilisateurs légitimes.
Quelle est la différence entre un WAF et un WAAP ?
Le WAF (Web Application Firewall) protège principalement les applications web contre les attaques applicatives classiques (OWASP Top 10). Le WAAP (Web Application and API Protection) est l'évolution du WAF : il intègre en plus la protection des API, la mitigation DDoS applicative (couche 7), la gestion des bots et l'analyse comportementale par IA. Activ est une solution WAAP complète : elle couvre l'intégralité de votre surface web et API exposée dans un seul et même service.
Le WAAP Activ impacte-t-il les performances de mon site ?
Non. Le WAAP d'Activ est conçu pour une latence minimale, le filtrage de chaque requête s'effectue en moins de 5 millisecondes. Notre infrastructure est distribuée géographiquement pour traiter les requêtes au plus près de vos utilisateurs. La protection est transparente : vos visiteurs légitimes ne perçoivent aucune différence, qu'ils se connectent depuis la France ou depuis l'autre bout du monde.
Le WAAP d'Activ protège-t-il également mes API ?
Oui. le moteur d'Activ protège nativement vos endpoints API REST, GraphQL et WebSocket
contre les injections, les contournements d'authentification (Broken Auth), lmes attaques par traversée d'objet (BOLA/IDOR), les abus de rate limiting
et les expositions de données excessives. La protection API est incluse, sans configuration supplémentaire.
Comment le WAF gère-t-il les faux positifs ?
Activ intègre un mode apprentissage qui analyse votre trafic légitime pendant les premières heures d'activation pour calibrer les règles à votre contexte.
En cas de faux positif identifié, vous pouvez créer une exception en quelques clics depuis le tableau de bord, sans modifier les règles globales. Notre équipe
support est disponible pour vous accompagner dans l'ajustement des seuils de détection pour vos cas d'usage spécifiques.