Comment Activ contribue-t-il à NIS2 ?
La solution Activ accompagne efficacement les organisations dans leur mise en conformité avec la directive NIS2, en couvrant de nombreux aspects clés. Grâce à sa simplicité d’utilisation et à son haut niveau d’automatisation, elle devient un atout stratégique pour renforcer la sécurité tout en facilitant les démarches réglementaires.

Évaluation des risques
Surveillance des tiers
Protection en temps réel
Alertes en temps réel
Gestion des vulnérabilités
Monitoring continu
Quel est l’objectif du NIS2 ?
La Directive NIS2 élargit le champ d’application pour inclure un éventail plus large de secteurs et d’acteurs. Cette extension vise à garantir que tous les acteurs économiques et sociaux de l’UE contribuent à la protection des infrastructures numériques critiques. Elle renforce notamment les exigences de sécurité et de notification pour les fournisseurs de services numériques (FSD).
Ces mesures sont indiquées au sein de l’article 21 – Mesures de gestion des risques de cybersécurité.
Réduire la surface d’attaque numérique des organisations.
Les organisations doivent impérativement évaluer les risques liés à leurs applications web, en tenant compte de leur criticité et de leur exposition
Garantir une gestion efficace des incidents de cybersécurité.
Les incidents de sécurité liés aux applications web & aux APIs doivent déclencher des alertes immédiates pour permettre une intervention rapide
Harmoniser les standards de sécurité à l’échelle européenne.
Les applications web développées ou hébergées par des tiers doivent être régulièrement auditées pour évaluer leur résilience
Responsabiliser les dirigeants et renforcer la coopération entre États membres.
Les applications web doivent être analysées régulièrement pour détecter et corriger les vulnérabilités (par exemple, Injection, Cross-Site Scripting, XXE, Sensitive Data Exposure)
Comment Activ
répond à NIS2 ?
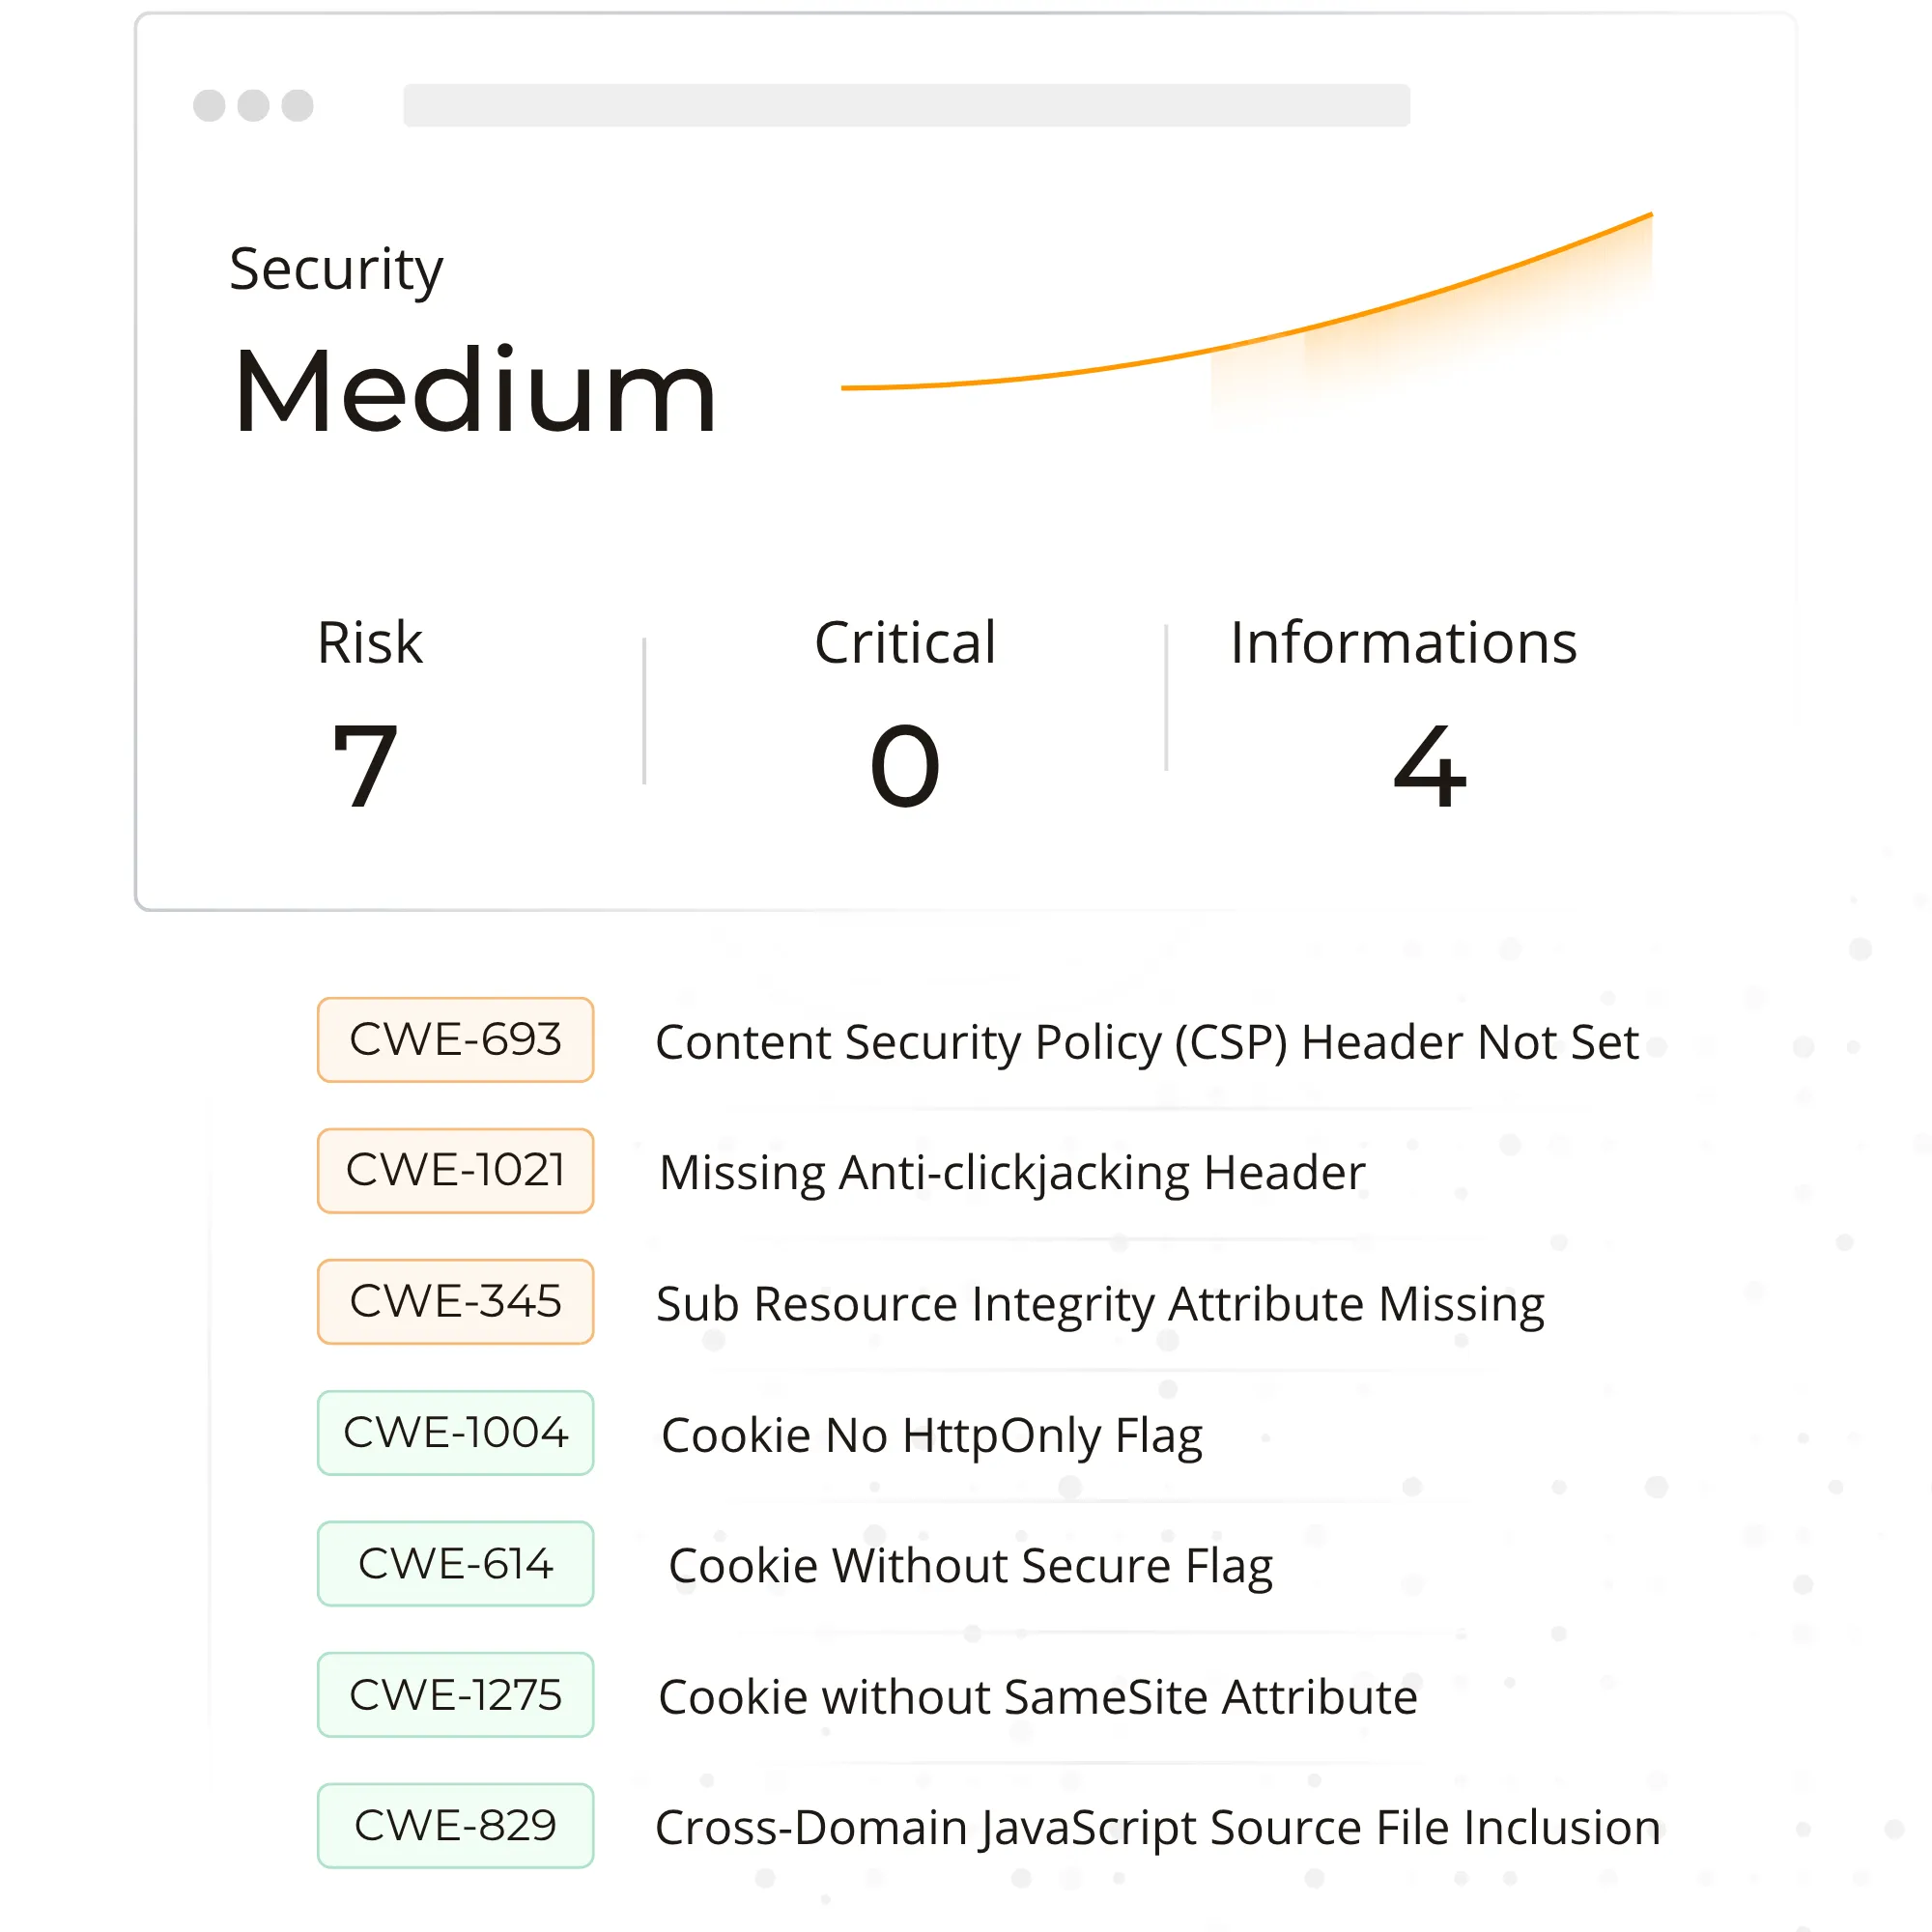
Une mise en conformité simplifiée.
En offrant un service de détection et de remédiation des vulnérabilités des applications web, Activ aide les entreprises à renforcer la sécurité de leurs systèmes d’information et à prévenir les incidents de sécurité.
La plateforme utilise des techniques avancées d’analyse dynamique pour identifier les failles de sécurité des applications web, telles que l’injection SQL, le cross-site scripting (XSS), le cross-site request forgery (CSRF) ou le broken authentication.

art. 21 e
Une question ?
Retrouvez les réponses aux questions les plus courantes sur la cybersécurité et notre solution.
Vous ne trouvez pas ce que vous cherchez ? Nos experts sont disponibles pour répondre à vos questions.
Quelles sont les obligations de NI2 en terme de notification des incidents ?
Les FSD sont tenus de notifier sans délai les autorités compétentes en cas d'incident ayant un impact significatif sur la continuité des services fournis. Cette obligation s'étend aux incidents liés aux applications web, tels que les failles de sécurité ou les violations de données.
Comment NIS2 impacte les applications web ?
Les applications web jouent souvent un rôle crucial dans la continuité des activités des entreprises concernées par NIS2. La directive introduit des obligations strictes en matière de gouvernance de la cybersécurité, ce qui inclut la gestion des applications web. Les politiques, procédures et contrôles liés aux applications web doivent être clairement documentés pour démontrer la conformité lors des audits.
Activ est-il conforme NIS2?
Oui. Activ génère automatiquement les rapports et documentations nécessaires pour la conformité NIS2, DORA et Cyberscore. Nos audits continus vous aident à maintenir la conformité sans surcharge administrative.
Quel est l'impact de la gestion des fournisseurs avec NIS2 ?
NIS2 élargit les obligations des entreprises vis-à-vis de leurs fournisseurs de services numériques, y compris les prestataires d’applications web et d’hébergement.
Pouvez-vous détecter les menaces zero-day?
Notre moteur d'apprentissage comportemental détecte les patterns anormaux même sans signature connue. Combiné à la supervision des vulnérabilités, Activ identifie les risques zero-day avant exploitation.