

L’actualité cyber est rythmée chaque semaine par la découverte continue de vulnérabilités. Dans ce cadre-là, il est essentiel pour les entreprises de mettre en place une approche proactive de la gestion des risques.
C’est précisément l’objectif du CTEM, une approche présentée par Gartner comme un pilier stratégique pour renforcer sa posture de sécurité.
Le CTEM (Continuous Threat Exposure Management) est une approche moderne de la cybersécurité qui se concentre sur l’identification, l’évaluation et l’atténuation continue des menaces potentielles. Ce processus itératif, continu et orienté risque, vise à évaluer en permanence l’exposition d’une organisation aux menaces. Il ne s’agit plus de tester son système une fois par an, mais d’évoluer au rythme des attaquants.
Contrairement aux approches traditionnelles de gestion des menaces, qui se concentrent souvent sur des évaluations ponctuelles, le CTEM adopte une approche plus dynamique et en temps réel.
Il intègre la veille sur les menaces, la connaissance de la situation et les capacités de réponse automatisées, ce qui permet aux organisations de réagir aux nouvelles menaces de manière plus efficace et rapide.
En résumé, le CTEM permet d’évaluer ce qui est exposé, ce qui est vulnérable et ce qui est réellement exploitable, de façon continue :
L’objectif principal du CTEM est d’améliorer la résilience et la sécurité des systèmes informatiques.
Le CTEM permet d’identifier rapidement les nouvelles menaces et les vulnérabilités émergentes, tout en évaluant en permanence l’exposition aux menaces pour prioriser les actions de remédiation en fonction du niveau de risque.
Le CTEM vise à repérer pratiquement en temps réel les nouvelles menaces et les vulnérabilités émergentes avant qu’elles ne soient exploitées par des attaquants. Cela permet aux organisations de prendre des mesures préventives pour réduire les risques.
Le CTEM évalue en permanence l’exposition aux menaces des systèmes informatiques, en tenant compte des changements dans le paysage des menaces et des vulnérabilités. Cela permet aux organisations de prioriser leurs efforts de sécurité en fonction du niveau de risque.
En adoptant une approche continue de gestion des menaces, le CTEM permet aux organisations de réagir rapidement aux menaces et aux incidents de sécurité. Cela réduit le temps de latence entre la détection d’une menace et la réponse correspondante.
Le CTEM aide les organisations à optimiser l’utilisation de leurs ressources de sécurité en se concentrant sur les menaces les plus critiques et les plus susceptibles de causer des dommages. Cela permet d’allouer efficacement les ressources là où elles sont le plus nécessaires.
Le rythme des cyberattaques ne ralentit pas, notamment pendant les périodes de congés. Les périodes de moindre vigilance sont souvent exploitées activement par les attaquants.
Mettre en œuvre une stratégie de CTEM est une approche dynamique de la cybersécurité qui permet de :
D'ici 2026, les organisations qui accordent la priorité à leurs investissements en matière de sécurité sur la base d'un programme de gestion continue de l'exposition seront trois fois moins susceptibles de subir une violation.
Source : Gartner
Identifiez les actifs critiques de votre organisation, tels que les systèmes informatiques, les données sensibles et les applications essentielles. Évaluez ensuite les menaces potentielles qui pourraient affecter ces actifs, en tenant compte des vulnérabilités connues et des tendances en matière de cybermenaces.
Sur la base de l’évaluation initiale, élaborez un plan d’action détaillé pour atténuer les risques identifiés. Ce plan devrait inclure des mesures spécifiques pour renforcer la sécurité des actifs critiques, telles que l’application de correctifs de sécurité, la configuration de pare-feu et la sensibilisation des employés à la sécurité.
Mettez en œuvre les mesures de sécurité identifiées dans le plan d’action, en veillant à ce qu’elles soient intégrées dans l’ensemble de votre infrastructure informatique. Cela peut impliquer la configuration de logiciels de sécurité, la mise en place de politiques de sécurité et la formation du personnel sur les meilleures pratiques de sécurité.
Mettez en place des outils de surveillance pour suivre en temps réel l’exposition aux menaces de votre organisation. Cela peut inclure la surveillance des journaux d’activité, l’analyse des vulnérabilités et la détection des anomalies de trafic réseau. Assurez-vous de mettre en place des alertes pour signaler les activités suspectes ou les événements de sécurité potentiels.
Effectuez régulièrement des évaluations de sécurité pour évaluer l’efficacité de vos mesures de sécurité et identifier de nouveaux risques émergents. Révisez et mettez à jour votre plan d’action en fonction des nouvelles informations et des changements dans le paysage des menaces.
Adoptez une approche d’amélioration continue en tirant parti des leçons apprises des incidents de sécurité passés et en mettant en œuvre des améliorations itératives de votre stratégie de CTEM.
La plateforme v6Protect s’inscrit pleinement dans les cinq piliers d’une stratégie CTEM, tels que définis par Gartner : scoping, discovery, prioritization, validation et mobilization.
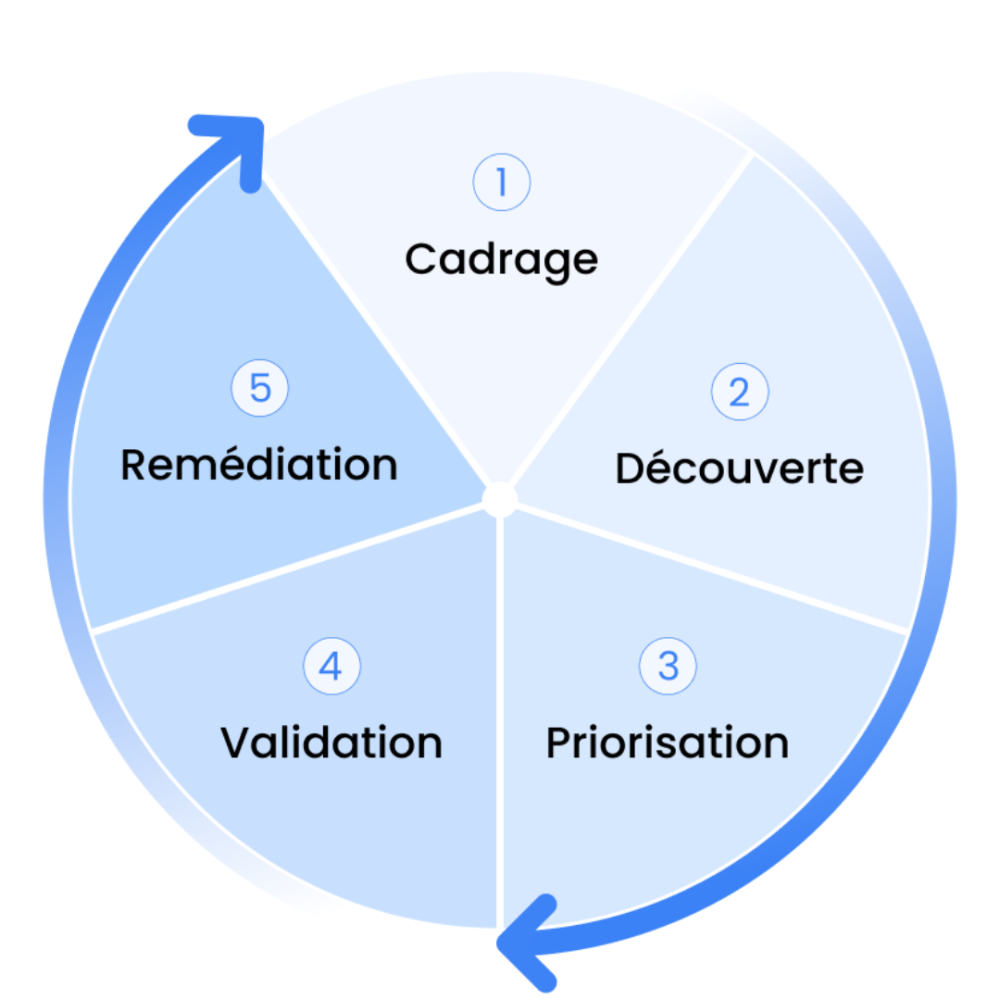
Une fois que cette identification est faite, il convient de déterminer les personnes internes ou externes à l’entreprise ayant accès à ces surfaces d’attaques.
v6Protect propose des outils de surveillance en temps réel qui permettent aux organisations de détecter les éléments exposés sur Internet :
Le moteur de v6Protect effectue une évaluation continue de l’exposition aux menaces en identifiant les vulnérabilités et les faiblesses qui peuvent être exploitées : surface applicative, CVE, CWE, certificats, ports, défaut de configuration, OWASP Top 10. La plateforme permet de prioriser les actions selon la criticité métier, le niveau d’exposition réel et la probabilité d’exploitation active (KEV, EPSS…).
v6Protect utilise des techniques d’analyses passives et dynamiques pour détecter et évaluer les faiblesses. Grâce à ses analyses dynamiques (DAST), v6Protect permet de valider la présence de failles en conditions réelles, sans interrompre le service. L’objectif est d’identifier les failles réellement exploitables (et non simplement théoriques), ce qui renforce la pertinence des priorités de remédiation.
La plateforme permet une remontée automatique des vulnérabilités dans les outils de ticketing ou de gestion d’incidents, et accompagne les équipes dans la mise en œuvre de correctifs, notamment pendant les périodes où les équipes sécurité sont moins disponibles.
v6Protect s’intègre facilement avec d’autres solutions de sécurité et outils de gestion des menaces. La plateforme vous permet d’obtenir une vue d’ensemble cohérente de votre posture de sécurité et de coordonner efficacement vos efforts de défense.
Pendant les périodes de congés ou de forte mobilité, la supervision continue permet de :
👉 L’approche CTEM est aujourd’hui une réponse concrète à la densité des nouveaux risques croissants. v6Protect propose une plateforme qui allie visibilité, réactivité et automatisation, au service d’une stratégie CTEM durable, même en période estivale.
Explorez nos guides et analyses sur les menaces actuelles.